Der Berechtigungs-Eisberg: Was Ihre KI im Unternehmen sieht und Sie nicht
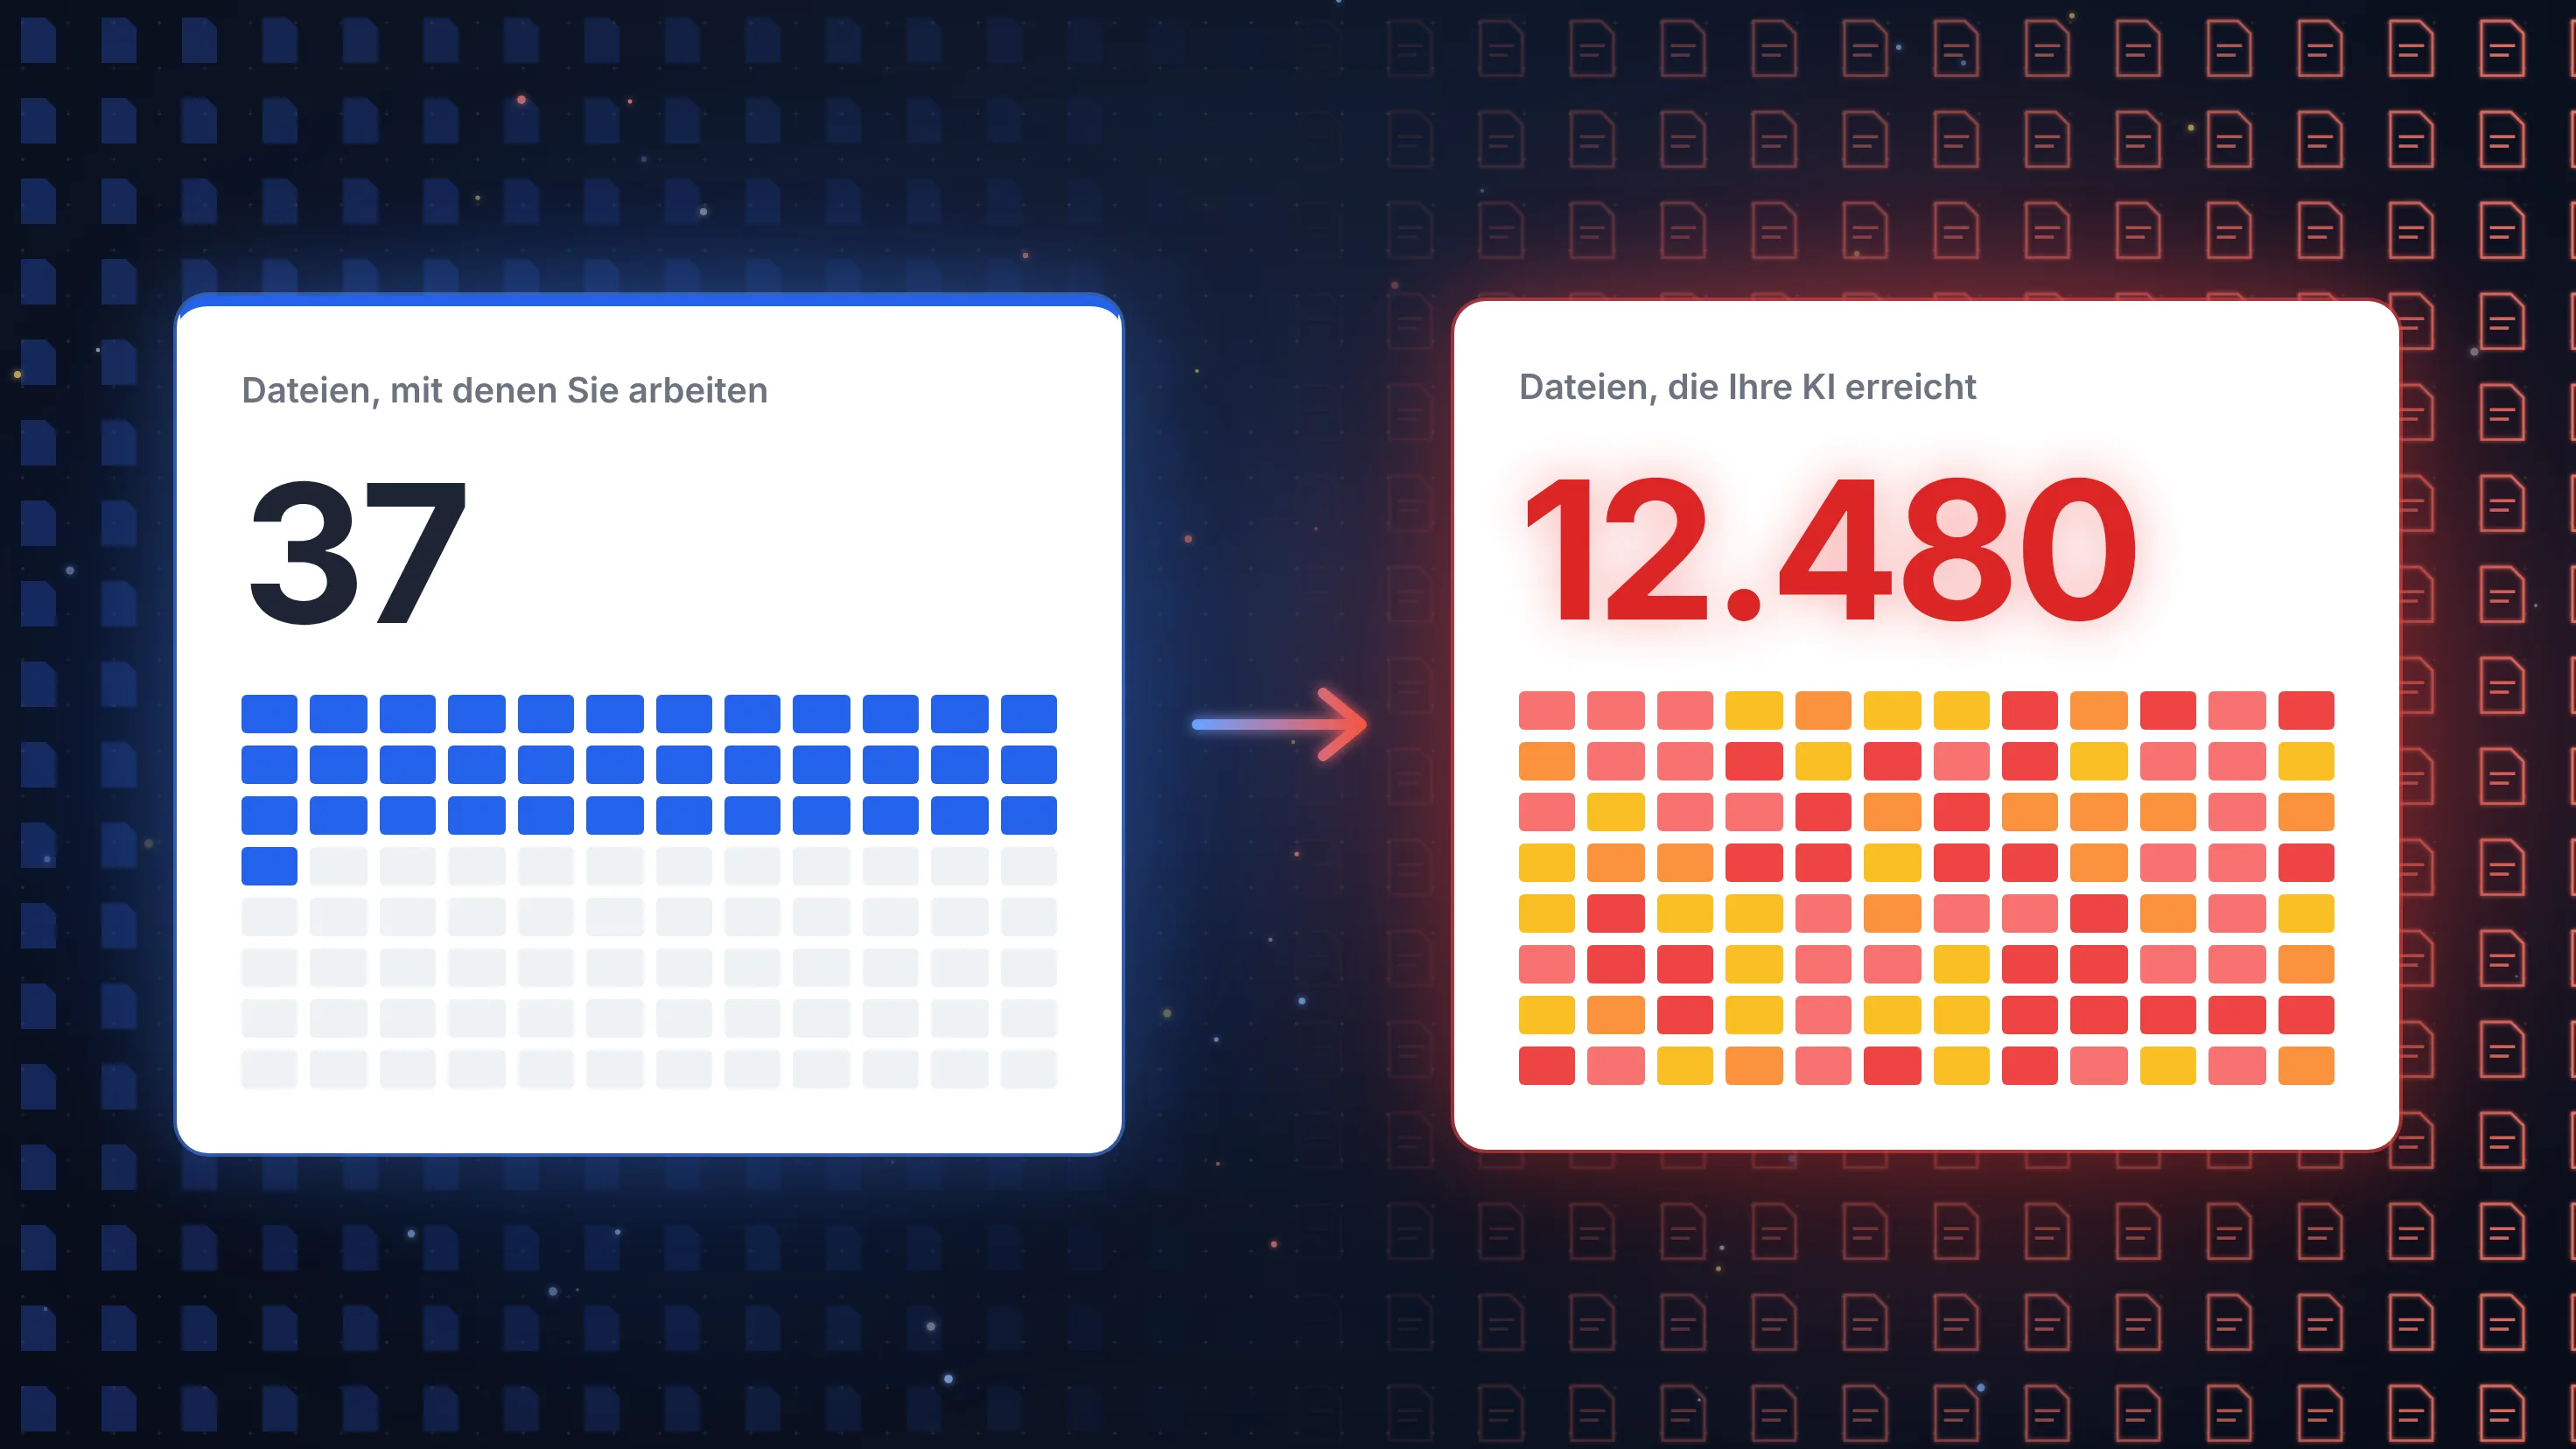
KI im Unternehmen bricht Ihre Zugriffsregeln nicht. Sie befolgt alle, auch die, an deren Einrichtung sich niemand mehr erinnert. Bevor Sie sie einschalten, sollten Sie wissen, was unter der Wasserlinie liegt.
Es ist Dienstagnachmittag. Eine Teamleiterin in einem mittelständischen Unternehmen hat gerade den neuen KI-Assistenten bekommen, der in die Bürosoftware des Unternehmens integriert ist. Sie beginnt mit etwas Harmlosem: „Fasse zusammen, was wir für das Teambudget im nächsten Jahr geplant haben.“
Die Antwort kommt in Sekunden. Sie ist klar, gut strukturiert und korrekt. Sie listet aber auch das aktuelle Gehalt aller Personen in ihrer Abteilung auf, entnommen aus einer Tabelle in einem HR-Ordner, von dem sie nicht wusste, dass es ihn gibt, geschweige denn, dass sie ihn öffnen kann.
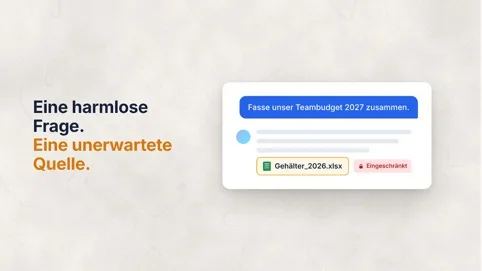
Niemand wurde gehackt. Keine Regel wurde gebrochen. Die KI hat genau das getan, wofür sie gebaut wurde: alles durchsuchen, worauf die Teamleiterin Zugriff hat, und ihr die bestmögliche Antwort geben. Das Problem ist, was „alles, worauf sie Zugriff hat“ wirklich bedeutet. Genau deshalb verdienen KI-Berechtigungen vor jeder Einführung einen genaueren Blick.
Kurz gesagt: KI-Berechtigungen ergeben sich aus Ihren Dateiberechtigungen. KI-Assistenten in Cloud-Bürosoftware können jede Datei durchsuchen und zusammenfassen, die eine Person technisch öffnen darf, nicht nur die Dateien, mit denen sie normalerweise arbeitet. Nach Jahren großzügiger Freigaben, vererbter Ordnerrechte und vergessener Links führt das zu KI-Oversharing: Es werden weit mehr Daten offengelegt, als irgendjemand beabsichtigt hat. Vor der Einführung von KI im Unternehmen sollten Organisationen ihre Berechtigungen prüfen oder eine KI wählen, die nur mit den Dokumenten arbeitet, die man ihr bewusst übergibt.
I. KI-Berechtigungen: Der Teil des Eisbergs, den niemand ansieht
Jede Organisation hat zwei Versionen ihrer Dateiberechtigungen: die, an die alle glauben, und die, die tatsächlich existiert.
Die erste ist einfach. Personalakten gehören der Personalabteilung. Kundenakten gehören dem Team, das sie betreut. Vorstandsunterlagen gehören dem Vorstand. Die zweite ist über Jahre gewachsen, eine bequeme Entscheidung nach der anderen:
- Vererbte Rechte: Ein Ordner wird für eine ganze Abteilung freigegeben, und jeder Unterordner, der später darin angelegt wird, erbt diesen Zugriff, auch der, in dem jemand Leistungsbeurteilungen abgelegt hat.
- Offene Freigabelinks: Ein Link, der vor drei Jahren an einen externen Berater ging, funktioniert noch immer für alle, die ihn haben, innerhalb oder außerhalb der Organisation.
- Unternehmensweite Gruppen: Eine Gruppe „Alle Mitarbeitenden“, die für eine einzige Ankündigung zu einem Arbeitsbereich hinzugefügt und nie wieder entfernt wurde.
- Rollenwechsel: Wer die Abteilung wechselt, behält oft die Zugriffe aus jeder Position, die er oder sie je hatte.
- Vergessene Arbeitsbereiche: Projekträume aus abgeschlossenen Projekten, noch voller Dokumente und noch offen für alle, die jemals Mitglied waren.
IT-Sicherheitsfachleute bringen es so auf den Punkt: Was Sie von Ihren Berechtigungen sehen, ist nur die Spitze des Eisbergs.
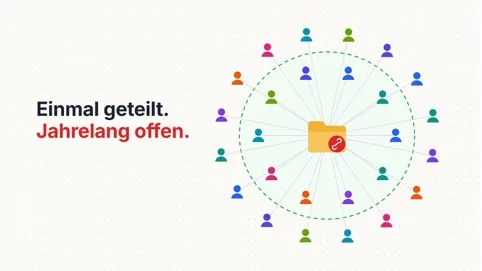
Jahrelang blieb dieses Durcheinander aus einem einzigen Grund weitgehend harmlos: Niemand hat danach gesucht. Eine Gehaltsdatei, vier Ordner tief in einem Arbeitsbereich, den Sie nie besucht haben, ist technisch zugänglich, aber praktisch unsichtbar. Sicherheitsfachleute nennen das Security through Obscurity, und als Strategie war es nie gedacht.
II. KI-Oversharing: Warum KI alles an die Oberfläche holt
KI im Unternehmen hebt das „Niemand hat danach gesucht“ auf. Um eine Frage gut zu beantworten, durchsucht ein Assistent E-Mails, Chats, freigegebene Laufwerke und Dokumentbibliotheken, wählt die relevantesten Passagen aus und fasst sie zu einer Antwort zusammen. Er respektiert Berechtigungen, aber nur die, die tatsächlich bestehen, nicht die, die Sie beabsichtigt haben.
1. Aus Suchen wird Finden. Niemand muss mehr wissen, dass eine Datei existiert. Man stellt eine Frage, und die KI findet sie.
2. Antworten verbergen die Quelle. Eine Zusammenfassung kann eine vertrauliche Zahl enthalten, ohne dass die Person die Originaldatei je öffnet oder überhaupt bemerkt.
3. Ein Konto öffnet mehr Türen. Übernimmt ein Angreifer ein einziges Benutzerkonto, wird die KI zum schnellen Recherchewerkzeug für alles, was dieses Konto erreichen kann. Angriffe auf Cloud-E-Mail-Konten gehören bereits zu den häufigsten Einfallstoren.
Dieser Effekt wird oft als KI-Oversharing bezeichnet: Die KI gibt Daten nicht absichtlich preis. Sie teilt, was Ihre Berechtigungen ohnehin erlaubt haben.
Die OWASP Top 10 für Large-Language-Model-Anwendungen führen Sensitive Information Disclosure (die Offenlegung sensibler Informationen) unter den größten Risiken von KI-Systemen und empfehlen strenge Zugriffskontrollen als Gegenmaßnahme. Der Eintrag zu Schwachstellen bei Vektoren und Embeddings fordert Datenspeicher, die Berechtigungen berücksichtigen. Einfach gesagt: Eine KI ist nur so sicher wie die Berechtigungen, auf denen sie aufbaut.
Der Zeitpunkt ist entscheidend. Laut Bitkom nutzen 57 % der deutschen Unternehmen inzwischen KI, nach 36 % ein Jahr zuvor, und 45 % dieser KI-Nutzer befürchten, dass Unternehmensdaten in falsche Hände geraten könnten. Viele Organisationen führen KI schneller ein, als sie die Berechtigungen aufräumen, auf die sich die KI stützt.
Ihre KI wird nie sorgfältiger mit Ihren Daten umgehen als Ihre Berechtigungen.
III. Warum das für Kanzleien, Banken und Behörden besonders wichtig ist
Für die meisten Organisationen ist eine KI, die eine Gehaltsdatei zutage fördert, ein peinlicher interner Vorfall. Für Organisationen, die die Geheimnisse anderer verwahren, kann es weit ernster sein.
- Kanzleien: Die Verschwiegenheit gegenüber Mandanten ist eine Berufspflicht, und viele Kanzleien setzen auf interne Informationsbarrieren, damit ein Team, das einen Mandanten vertritt, keine Akten aus einem verbundenen Mandat einsehen kann. Eine KI, die den gesamten Dateispeicher der Kanzlei durchsucht, kann diese Barrieren in einer einzigen Antwort überwinden, ohne dass es jemand beabsichtigt.
- Banken und Finanzinstitute: Kontodaten, Kreditentscheidungen und Insiderinformationen unterliegen strengen Need-to-know-Regeln. Nach dem Digital Operational Resilience Act (DORA) der EU müssen Finanzunternehmen den Zugriff auf Informationswerte auf das beschränken, was für legitime und genehmigte Funktionen erforderlich ist. Alte, weit gefasste Berechtigungen sind genau das, was diese Regel verhindern soll.
- Behörden: Behörden verwalten Steuer-, Sozial-, Gesundheits- und Polizeidaten von Bürgerinnen und Bürgern. Der Zugriff ist an einen klaren Zweck gebunden, und jede Weitergabe muss begründbar sein. Unser Beitrag zu DSGVO-konformer KI für öffentliche Einrichtungen geht darauf ausführlicher ein.
Für alle drei gilt zusätzlich die DSGVO. Artikel 5 verlangt, dass personenbezogene Daten vor unbefugter Verarbeitung geschützt werden, und Artikel 25 verlangt Datenschutz durch datenschutzfreundliche Voreinstellungen: Personenbezogene Daten dürfen nicht ohne Eingreifen der betroffenen Person einer unbestimmten Zahl von Personen zugänglich gemacht werden. Eine KI, die jede Datei erreichen kann, die eine Person technisch öffnen darf, macht aus alten Freigabefehlern ein aktives Datenschutzrisiko.
IV. So prüfen Sie, welche Daten Ihre KI offenlegt, bevor Sie sie einschalten
Sie brauchen keine perfekte Berechtigungsstruktur, bevor Sie KI nutzen. Aber Sie sollten wissen, was unter der Wasserlinie liegt. Sechs Schritte helfen Ihnen, die Datenoffenlegung durch KI zu verringern:
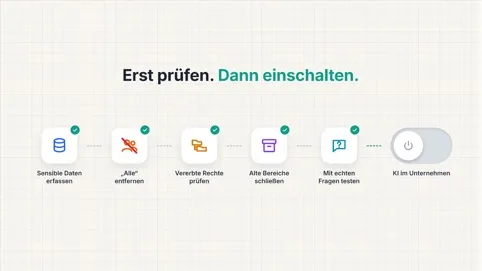
1. Sensible Daten erfassen: Listen Sie auf, was niemals in einer falschen Antwort auftauchen darf, etwa Gehälter, Personalakten, Kundenakten, Vorstandsunterlagen, Kreditakten oder Bürgerdaten, und finden Sie heraus, wo diese Daten liegen. Warum das wichtig ist: Sie können nicht schützen, was Sie nicht gefunden haben.
2. Zugriff für „alle“ entfernen: Suchen Sie nach Dateien und Ordnern, die für unternehmensweite Gruppen oder über Links freigegeben sind, die jeder öffnen kann. Warum das wichtig ist: Das sind die größten blinden Flecken und zugleich am leichtesten zu beheben.
3. Vererbte Rechte prüfen: Stellen Sie sicher, dass sensible Unterordner nicht einfach die Zugriffe des übergeordneten Ordners erben. Warum das wichtig ist: Eine weit gefasste Freigabe ganz oben kann alles darunter öffnen.
4. Alte Arbeitsbereiche und alte Zugriffe schließen: Archivieren Sie abgeschlossene Projekte und entziehen Sie Rechte, die nach einem Rollenwechsel nicht mehr gebraucht werden. Warum das wichtig ist: Jedes vergessene Mitglied ist ein weiteres Konto, für das die KI antwortet.
5. Mit echten Fragen testen: Lassen Sie vor der Einführung einige Personen mit normalen Rechten bewusst heikle Fragen stellen, etwa „Was verdienen meine Kolleginnen und Kollegen?“ oder „Mit welchen Kunden haben wir einen Rechtsstreit?“. Warum das wichtig ist: Was zurückkommt, ist Ihr tatsächliches Risiko.
6. Festlegen, worauf die KI überhaupt zugreifen darf: Manche Daten sollten nie Teil einer unternehmensweiten KI-Suche sein, egal, was die Berechtigungen sagen. Warum das wichtig ist: Berechtigungen beantworten „Wer darf das öffnen?“, nicht „Sollte eine KI das lesen?“.
Hinter allen sechs Schritten steht ein altes Prinzip: Least Privilege (minimale Rechte). Jede Person und jedes System erhält nur den Zugriff, der wirklich gebraucht wird. Das Bundesamt für Sicherheit in der Informationstechnik stützt seine Vorgaben zum Identitäts- und Berechtigungsmanagement auf dieselbe Idee. Wenn Sie einen schnellen Einstieg suchen: Unser 10-Minuten-Test, bevor Sie KI auf Mandantenakten anwenden, eignet sich für jede Organisation, nicht nur für Kanzleien.
V. Die Alternative: Eine KI, die nur sieht, was Sie ihr geben
Berechtigungen aufzuräumen lohnt sich ohnehin. Aber es dauert, es ist nie abgeschlossen, und in einer großen Organisation entstehen jeden Tag neue Freigabefehler. Es gibt einen einfacheren Weg, den Eisberg aus der Gleichung zu nehmen: Ändern Sie, wie die KI überhaupt an ihre Informationen kommt.
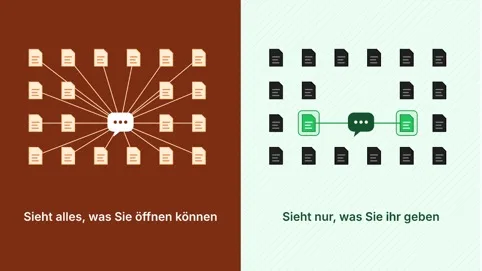
Die meisten KI-Assistenten im Unternehmen folgen dem Modell „Alles durchsuchen, was Sie öffnen können“. Die Alternative ist das Modell „Nur mit dem arbeiten, was übergeben wird“:
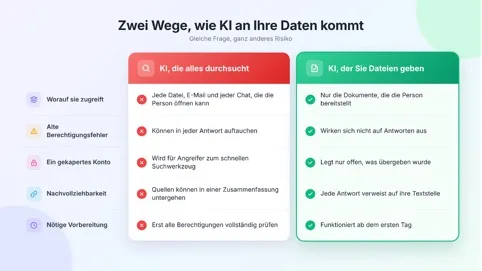
Wo die KI läuft, ist genauso wichtig. Werden Dokumente auf einer Infrastruktur verarbeitet, die Sie kontrollieren, gelangen sensible Dateien auch nicht zu Dritten. Wir haben die Optionen in Drei Wege, sensible Daten sicher zu verarbeiten verglichen.
VI. Wie Sinabis hilft
Der Sinabis Assistant, entwickelt von der Sinabis Analytics GmbH, basiert auf dem zweiten Modell. Er hat keinen dauerhaften Zugriff auf Ihren Dateispeicher, Ihre Postfächer oder Chats. Er arbeitet mit den Dokumenten, die Sie ihm geben, und mit nichts anderem.
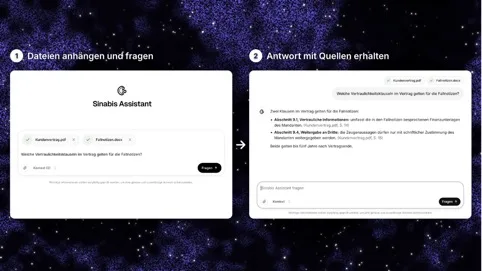
1. Nur, was Sie übergeben: Ziehen Sie Dateien in den Chat, und der Assistant analysiert genau diese Dokumente, von Verträgen mit über 300 Seiten bis zu Mailarchiven und gescannten Dateien. Mehrere Dateien lassen sich gemeinsam analysieren.
2. Eine Quelle für jede Antwort: Jede Aussage ist mit der genauen Textstelle im Dokument belegt, mit direktem Sprung ins Original, sodass nichts ohne sichtbare Herkunft auftaucht.
3. Klare Rollen: Berechtigungen im Assistant werden zentral vergeben, vom Mitglied bis zum Admin, mit einem Klick. Unser Beitrag zur Zusammenarbeit im Team im selben Dokument zeigt, wie das in der Praxis aussieht.
4. Sie entscheiden, wo er läuft: Auf der Sinabox läuft der Assistant vollständig offline in Ihrem eigenen Serverraum, nach der Ersteinrichtung ist keine Internetverbindung nötig. Alternativ verarbeitet Sinacluster Daten ausschließlich in Deutschland und der EU.
5. Ein solides Fundament: Für Organisationen, die die Infrastruktur darunter aufräumen möchten, unterstützt X64 Systems Kanzleien, Wirtschaftsprüfer und Compliance-Teams bei Netzwerkinfrastruktur, Cybersicherheit und sicherem Hosting.
Häufig gestellte Fragen
Können wir die KI nicht einfach für bestimmte Personen oder Abteilungen abschalten?
Das hilft, aber nur teilweise. Freigegebene Ordner, offene Links und unternehmensweite Gruppen verbinden Personen über Abteilungen hinweg. Wer die KI nutzt, kann also weiterhin Dateien aus Teams erreichen, in denen die KI abgeschaltet ist. Wer die KI nutzen darf, ändert nichts daran, was sie sehen kann. Deshalb sollten KI-Berechtigungen vor der Einführung überprüft werden, unabhängig davon, wer die KI nutzt.
Gilt dieses Risiko auch für KI, die auf unseren eigenen Servern läuft?
Ja, wenn diese KI alles durchsucht, worauf eine Person Zugriff hat. KI auf eigenen Servern hält Daten von Dritten fern, verhindert aber nicht, dass die KI Dateien findet, die innerhalb Ihrer Organisation zu weit freigegeben wurden. Wo die KI läuft und worauf sie zugreifen kann, sind zwei verschiedene Fragen. Die sicherste Lösung beantwortet beide: KI auf einer Infrastruktur, die Sie kontrollieren, und die nur mit den Dokumenten arbeitet, die man ihr übergibt.
Wie kann ich prüfen, worauf ein KI-Assistent in meiner Organisation zugreifen könnte?
Erfassen Sie zuerst, wo sensible Daten gespeichert sind. Suchen Sie dann nach Dateien, die für unternehmensweite Gruppen oder über offene Links freigegeben sind, prüfen Sie vererbte Ordnerrechte und entfernen Sie veraltete Zugriffe. Testen Sie den Assistenten vor der Einführung mit bewusst heiklen Fragen über ein Konto mit normalen Rechten. Was er zurückgibt, ist Ihr tatsächliches Risiko.
Ist es DSGVO-konform, eine KI alle Unternehmensdateien durchsuchen zu lassen?
Das hängt davon ab, wie die Zugriffe eingerichtet sind. Die DSGVO verlangt angemessenen Schutz vor unbefugtem Zugriff und Datenschutz durch datenschutzfreundliche Voreinstellungen. Personenbezogene Daten sollten also nicht einer unbestimmten Zahl von Personen zugänglich sein. Kann eine KI personenbezogene Daten erreichen, die Nutzerinnen und Nutzer nicht sehen sollten, ist das ein Compliance-Risiko. Dies ist eine allgemeine Information und keine Rechtsberatung.
Was ist der Unterschied zwischen einer KI, die alles durchsucht, und einer, die mit hochgeladenen Dokumenten arbeitet?
Eine KI, die alles durchsucht, kann jede Datei, jede E-Mail und jeden Chat erreichen, auf die eine Person Zugriff hat. Alte Berechtigungsfehler werden so in ihren Antworten sichtbar. Eine KI, die nur mit hochgeladenen Dokumenten arbeitet, wie der Sinabis Assistant, hat keinen dauerhaften Zugriff auf Ihre Systeme. Sie kann nur aus den Dateien antworten, die eine Person bewusst bereitstellt.
Die Frage ist nicht nur, wer eine Datei öffnen darf. Sondern auch, was Ihre KI in deren Namen lesen kann. Wählen Sie eine KI, die nur sieht, was Sie ihr geben.
Sie planen die Einführung von KI und möchten sensible Dateien unter der Wasserlinie halten? Nehmen Sie hier Kontakt auf. Oder testen Sie die Demo des Sinabis Assistant und erfahren Sie, wie Sinabis Mandanten- und Kundendaten schützt und sichere Datenverarbeitung umsetzt.
→ Mehr erfahren: www.sinabis.com
Sinabis Analytics GmbH • X64 Forensic GmbH • X64 Systems GmbH