Vom Mailarchiv zum Vorstandsbericht: Eine eDiscovery-Geschichte mit Sinabis Inspector
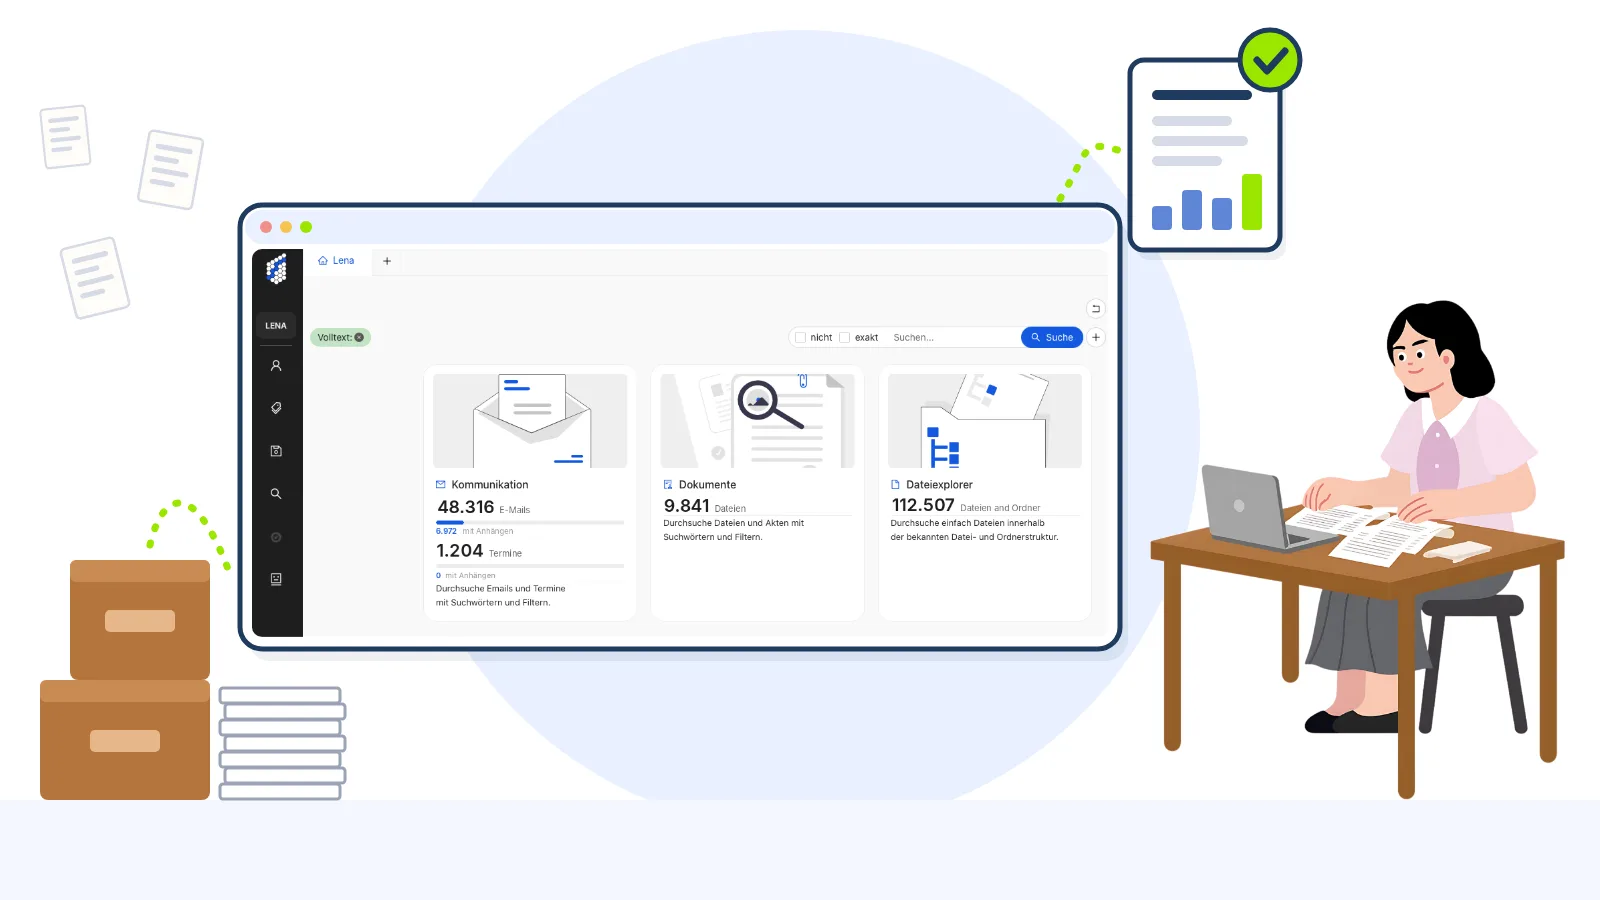
Eine kurze, fiktive Geschichte über eine interne Untersuchung, einen Berg an Daten und darüber, wie der Sinabis Inspector, eine eDiscovery-Software der Sinabis Analytics GmbH, E-Mails, Archive und Audio an einem Ort durchsucht, mit Daten, die in Deutschland oder auf einem Offline-Sichtungslaptop verarbeitet werden.
Lena ist fiktiv. Die Situation, in der sie steckt, ist es nicht. In vielen Unternehmen beginnt eine interne Untersuchung auf dieselbe Weise: Ein Hinweis geht ein, die Daten kommen in jedem erdenklichen Format an, und jemand muss die wenigen Nachrichten finden, auf die es ankommt, zwischen Tausenden, die unwichtig sind.
Diese Arbeit hat einen Namen. eDiscovery, kurz für Electronic Discovery, ist das systematische Durchsuchen und Sichten elektronischer Daten für ein Verfahren oder eine interne Untersuchung. Üblicherweise wird sie in Phasen beschrieben, von der Identifikation bis zur Produktion, etwa im EDRM-Referenzmodell. Diese Geschichte zeigt, wie das aus der Sicht der Person aussieht, die die Arbeit erledigt.
Freitag, 9:00 Uhr: Zu viele Daten, zu wenig Zeit
Lena Brandt arbeitet im Compliance-Team eines mittelständischen Fertigungsunternehmens im Rhein-Main-Gebiet. Am Donnerstagabend war ein Hinweis auf auffällige Zahlungen an einen Lieferanten eingegangen. Am Freitagmorgen hatte die IT alles geliefert, was relevant sein könnte: ein Mailarchiv, exportierte Chatverläufe, einen Ordner mit Sprachnachrichten und das Abbild einer Laptop-Festplatte, erstellt über einen Writeblocker, damit das Original unverändert blieb.
Sie betrachtete den Stapel. Tausende Dateien, Formate, mit denen sie selten arbeitete, und am Montag eine Vorstandssitzung, die eine erste Einschätzung erwartete. Sie hatte so etwas schon auf die langsame Art erledigt: eine Datei öffnen, lesen, schließen, wieder von vorn, bis die Tage aufgebraucht waren. Diesmal kam eine zweite Sorge dazu. Der Datenschutzbeauftragte würde fragen, wo das alles verarbeitet wird, und „irgendwo in einer Cloud“ war keine Antwort, die er akzeptieren würde.
Freitag, 9:40 Uhr: Hochladen per Drag-and-drop
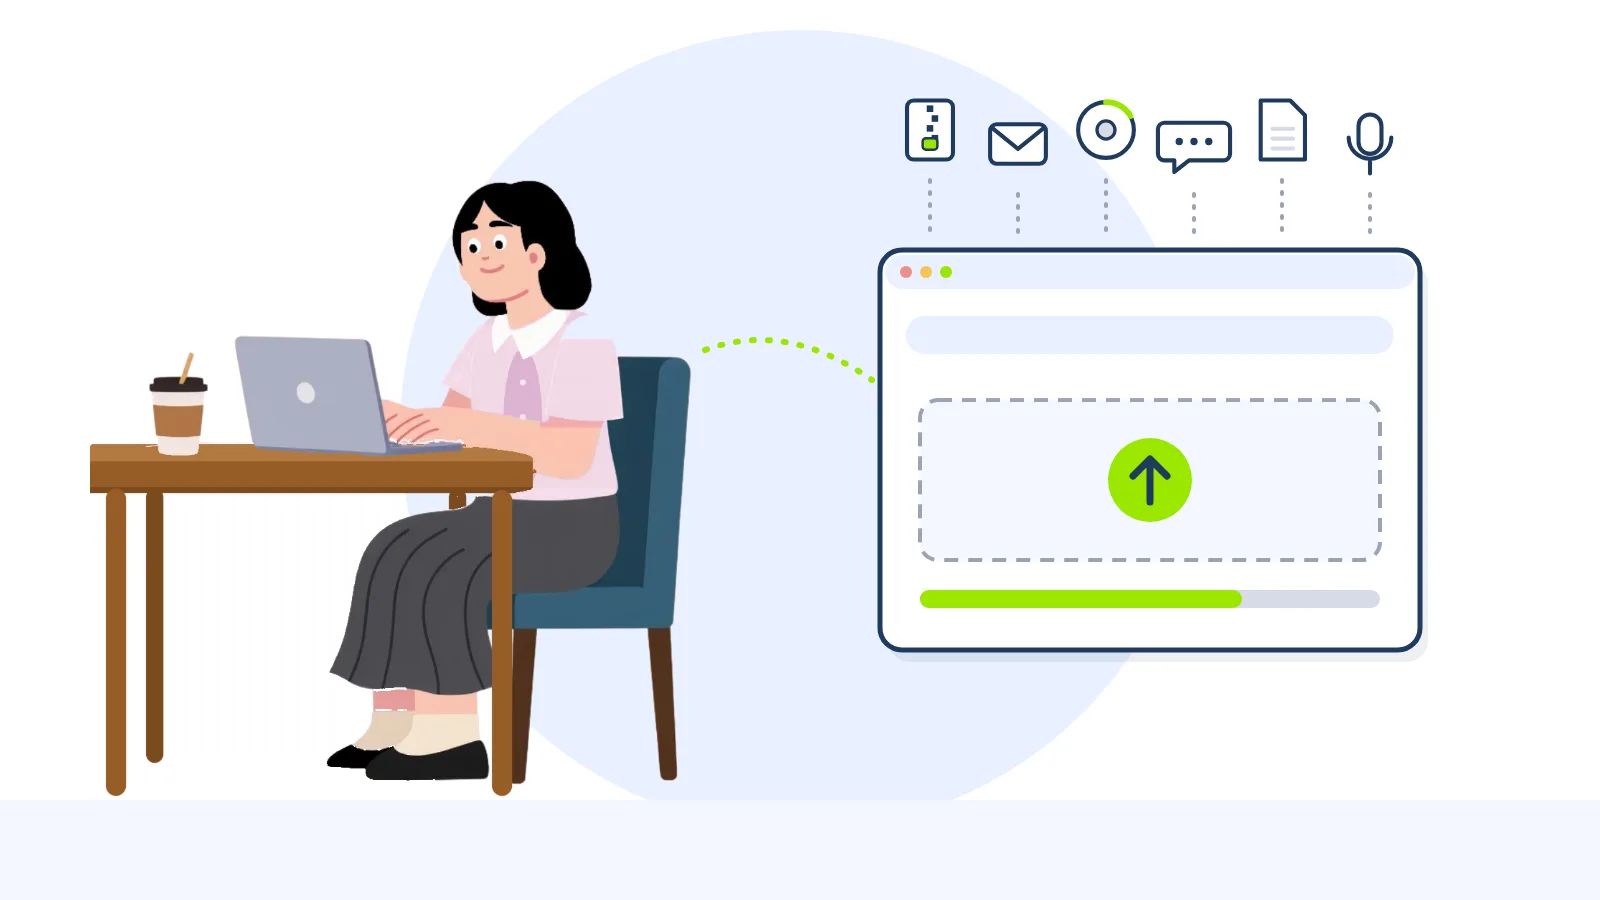
Ein Kollege aus der IT verwies sie auf den Sinabis Inspector. Lena öffnete das Sinabis Dashboard, zog das Festplattenabbild und die Archive per Drag-and-drop in den Upload-Bereich und wartete darauf, dass das Tool sie nach irgendeiner Einstellung fragte. Nichts dergleichen geschah. Der Inspector verarbeitete und indizierte die Dateien von selbst, ohne manuelle Zwischenschritte. Sie holte sich einen Kaffee, und als sie zurückkam, waren die Daten durchsuchbar.
Freitag, 11:00 Uhr: eDiscovery-Suche findet die Nadel im Archiv
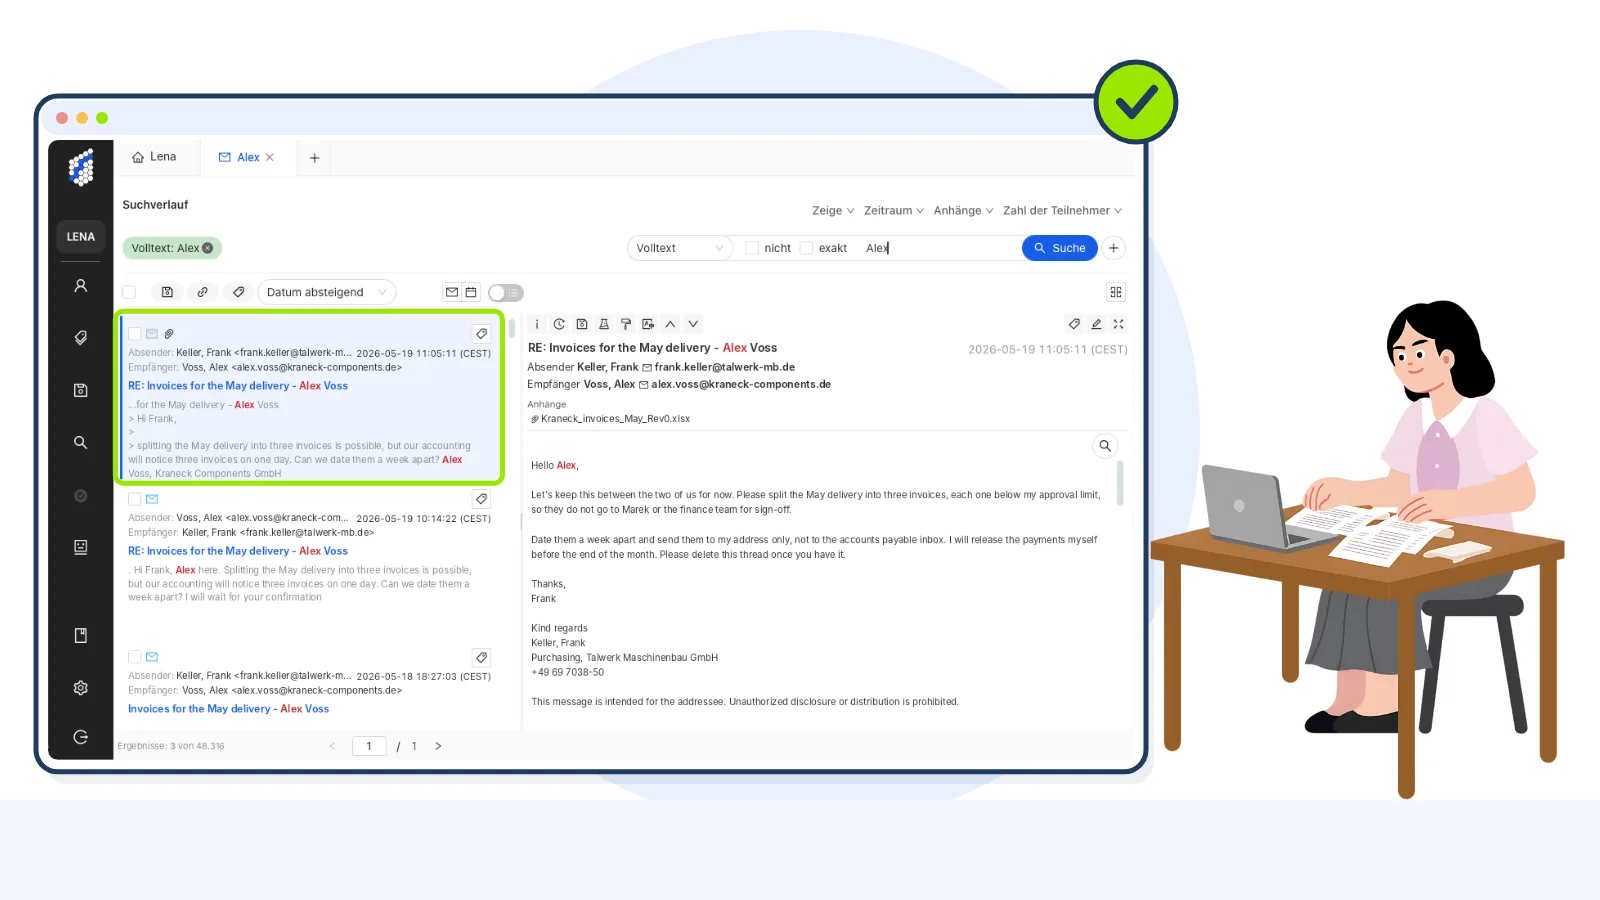
Sie tippte den Namen des Lieferanten in die Suchleiste. Die Treffer erschienen schon während der Eingabe. Der dritte war eine E-Mail mit einem kurzen Anhang, und das Ganze steckte in einem ZIP-Archiv, innerhalb einer weiteren Nachricht. Von Hand hätte sie das vor Montag nicht gefunden, wenn überhaupt. Hier stand es in einer Liste, mit der Quelle direkt daneben. Sie markierte den Treffer und machte weiter.
Freitag, 14:00 Uhr: Audiosuche nach der Nachricht, die nie jemand getippt hat
Nach der Mittagspause probierte sie etwas aus, womit sie nicht gerechnet hatte: Sie durchsuchte die Sprachnachrichten. Derselbe Name tauchte in einer kurzen Audioaufnahme auf. Er war gesprochen, nie geschrieben worden, und keine Suche über die Dokumente hätte ihn gefunden. Sie hörte sich den Ausschnitt zweimal an, markierte ihn und notierte die Uhrzeit.
Freitag, 16:00 Uhr: Aus einem Dokument werden fünf
Eines ihrer markierten Dokumente sah aus wie eine Vorlage für die Zahlungen. Sie nutzte die Funktion „Ähnlichkeiten erkennen“, und der Inspector zeigte ihr verwandte Dokumente, nach denen sie nicht gesucht hatte. Zusammen ergaben sie ein Muster: derselbe Wortlaut, dieselbe Freigabekette, verteilt über viele Monate. Auch diese Dokumente markierte sie. Ihre Liste war jetzt kein Stapel mehr. Sie war eine Geschichte mit Anfang, Mitte und ein paar Lücken, die sie benennen konnte.
Freitag, 17:30 Uhr: Wo werden die Beweise verarbeitet? Die DSGVO-Frage
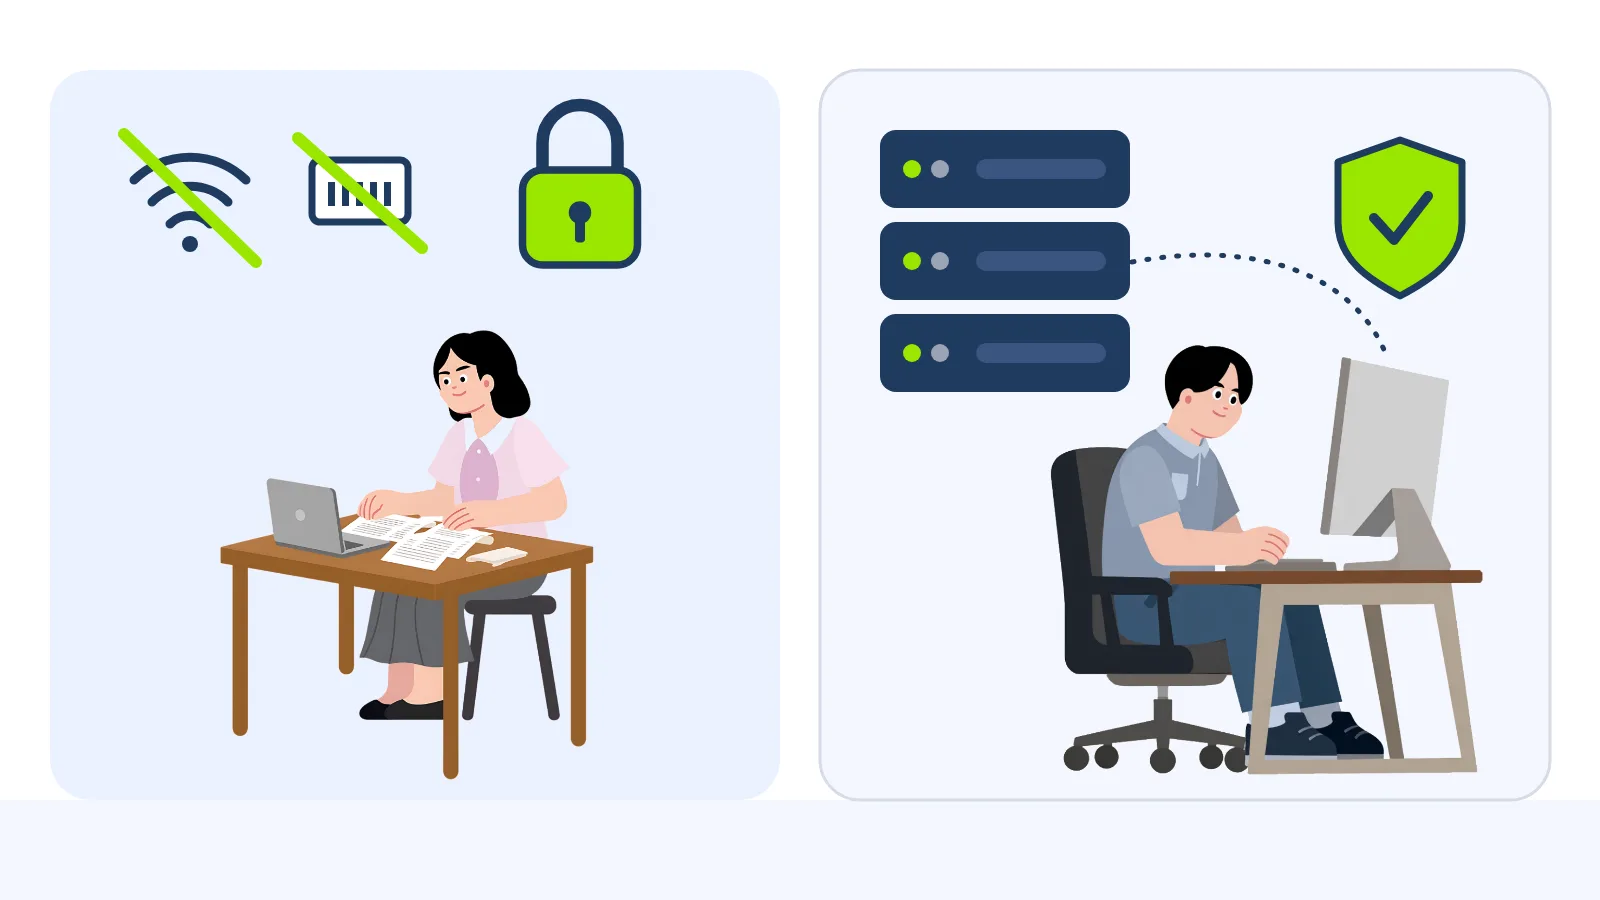
Markus aus der Datenschutzabteilung kam an ihren Schreibtisch. E-Mails und Chats von Mitarbeitenden enthalten personenbezogene Daten, die DSGVO galt also, und seine Frage war die berechtigte, mit der sie gerechnet hatte: Wo wurde das alles verarbeitet?
Lena hatte die Antwort parat. In Deutschland. Die Daten lagen im Sinacluster, einer Cloud in sicheren europäischen Rechenzentren, sie wurden ausschließlich in Deutschland und der EU verarbeitet, und Lena griff per verschlüsseltem VPN darauf zu. Für Fälle, die noch mehr Abstand verlangen, hatte sie außerdem die andere Möglichkeit geprüft: einen Sichtungslaptop mit vorinstalliertem Inspector und den vorbereiteten Daten an Bord. Er hat keine WLAN-Hardware und keinen Ethernet-Port, es gibt also nichts, womit er sich verbinden könnte, nicht einmal versehentlich.
Dieser Fall lief im Cluster, weil am Montag ein Kollege von einem anderen Standort dazukommen sollte. Aber es war gut zu wissen, dass es den Offline-Weg gab. Markus nickte und schrieb eine Zeile in seine Notizen. Die Frage, vor der sie sich gefürchtet hatte, dauerte zwei Minuten.
Montag, 9:00 Uhr: Teamarbeit mit Reviewer-Rollen
Tobias aus der Internen Revision schaltete sich von einem anderen Standort dazu. Lena gab ihm eine Reviewer-Rolle mit Zugriff nur auf diesen Fall, damit er sah, was er brauchte, und nichts darüber hinaus. Sie teilten die markierten Dokumente unter sich auf und arbeiteten gleichzeitig, jeder setzte seine Markierungen, ohne auf den anderen zu warten. Wo Dateien früher per E-Mail hin und her gingen, gab es jetzt einen Ort, und beide waren darin.
Montag, 14:00 Uhr: Die Besprechung
Am späten Vormittag hatte Lena die markierten Ergebnisse exportiert. Am Nachmittag saß sie vor dem Vorstand, mit einem klaren ersten Bild: welche Zahlungen, welche Personen, welche Nachrichten und welche Fragen noch offen waren. Es war nicht das letzte Wort im Fall. Es war eine solide erste Einschätzung, gestützt auf Belege, auf die sie zeigen konnte, und sie verließ den Raum pünktlich.
Lena wurde über ein Wochenende nicht zur technischen Expertin. Verändert hat sich die Form der Arbeit. Statt Dateien nacheinander zu öffnen, durchsuchte sie alles auf einmal. Statt sich zu fragen, ob etwas in einem Archiv vergraben lag, konnte sie es sehen. Und die Frage, wo die Daten liegen, wurde vom Hindernis zu einem kurzen Gespräch.
Der Sinabis Inspector ist die eDiscovery-Software hinter Lenas Geschichte. Teams durchsuchen und sichten damit E-Mails, Archive, forensische Abbilder und Audio an einem Ort, mit Markierung, Ähnlichkeitserkennung, Reviewer-Rollen und Export, ob der Fall auf einem Offline-Sichtungslaptop oder im Sinacluster läuft. Ermittlungsbehörden, Kanzleien, Wirtschaftsprüfer und Unternehmensjuristen nutzen ihn für Untersuchungen und Verfahren. Wenn Ihr Team Lenas Freitag kennt, können Sie die Inspector-Demo ausprobieren oder sich das Video ansehen.
Wenn die Zahlungen selbst nachverfolgt werden müssen, analysiert der Sinabis Tracer Kontoauszüge und Transaktionen.
Unsicher, welche Variante zu Ihren Daten passt? Auf der Seite So schützen wir Ihre Daten erfahren Sie, wie Sinabis vertrauliche Daten verarbeitet, und unter Forensische Datenverarbeitung als Service lesen Sie, wie die Verarbeitung in deutschen Rechenzentren abläuft. Vertiefende Artikel gibt es auf Englisch: Three Ways to Process Sensitive Data Securely, Data Sovereignty in Europe und Sinacluster: The Investigation Data Platform.
Lena, Tobias und Markus sind fiktive Figuren, und der Fall ist frei erfunden. Auch die Daten in den Screenshots von Sinabis Inspector, darunter alle Namen, E-Mails, Unternehmen, Zahlen und Werte, sind fiktiv. Die beschriebenen Funktionen entsprechen der Darstellung von Sinabis Inspector auf der Produktseite.
eDiscovery FAQ: Fragen zum Sinabis Inspector
Was ist eDiscovery?
eDiscovery, kurz für Electronic Discovery, ist das systematische Durchsuchen und Sichten elektronischer Daten wie E-Mails, Chats, Dokumenten und Aufnahmen. Es wird für Verfahren und interne Untersuchungen eingesetzt und umfasst das Finden relevanter Inhalte, deren Sichtung und den Export dessen, worauf es ankommt.
Wofür wird der Sinabis Inspector eingesetzt?
Der Sinabis Inspector ist eine eDiscovery-Software der Sinabis Analytics GmbH zum Durchsuchen und Sichten großer Datenmengen, darunter E-Mails, Archive, forensische Abbilder und Audio. Teams durchsuchen die Daten schon während der Eingabe, markieren Treffer, finden ähnliche Inhalte, vergeben Reviewer-Rollen pro Fall und exportieren ihre Ergebnisse.
Wie unterscheidet sich eDiscovery-Software von einer normalen Dateisuche?
Eine normale Suche betrachtet Dateinamen und manchmal Dateiinhalte in einem Ordner oder Postfach. eDiscovery-Software indiziert alles in einem Fall, auch Archive, forensische Abbilder und Audio, sodass Beweise selbst dann gefunden werden, wenn sie mehrere Ebenen tief vergraben sind. Dazu kommen Markierung, Reviewer-Rollen und Export für die Arbeit im Team.
Wer nutzt den Sinabis Inspector?
Der Inspector richtet sich an Ermittlungsbehörden, Kanzleien, Wirtschaftsprüfer sowie Unternehmensjuristen und Unternehmen, die interne Untersuchungen durchführen. Typische Anwender sind alle, die große Mengen sensibler Daten sichten und die Ergebnisse dokumentieren müssen.
Wo werden die Daten verarbeitet, wenn ich den Sinabis Inspector nutze?
Der Inspector kann auf zwei Arten laufen. Auf einem Offline-Sichtungslaptop ist er vorinstalliert, die vorbereiteten Daten sind bereits an Bord, und der Laptop hat keine WLAN-Hardware und keinen Ethernet-Port. Alternativ läuft er im Sinacluster: Dort werden die Daten in sicheren europäischen Rechenzentren ausschließlich in Deutschland und der EU verarbeitet, der Zugriff erfolgt über ein verschlüsseltes VPN.
Bereit für Ihren eigenen Freitagsbericht? Testen Sie die Inspector-Demo.
Sinabis Analytics GmbH | X64 Forensic GmbH | X64 Systems GmbH