KI in Kanzleien und Rechtsabteilungen 2026: Regeln, Risiken und DSGVO-konforme KI erklärt
Auf dieser Seite
Kurz gesagt, Kanzleien dürfen 2026 KI nutzen, aber Mandantendaten müssen unter ihrer Kontrolle bleiben. DSGVO, § 43e BRAO und die KI-Verordnung setzen die Regeln, und KI-Assistenten in Office-Software und KI-Agenten bringen ein neues Risiko mit sich, weil sie jede Datei erreichen, die Ihre Berechtigungen zulassen. Private KI, die On-Premise läuft, etwa auf der Sinabox, ist der sicherste Weg zu DSGVO-konformer KI für Mandantenakten.
"Kanzleien, die KI im Jahr 2026 ignorieren, gehen nicht auf Nummer sicher; sie fallen zurück. Die eigentliche Frage ist nicht, ob Sie KI nutzen, sondern ob Sie sie richtig nutzen."
KI ist kein Thema mehr, das Rechtsteams auf später verschieben können. In Kanzleien und Rechtsabteilungen in ganz Europa wird sie bereits eingesetzt, um Verträge zu prüfen, Akten zusammenzufassen, Tausende Dokumente in wenigen Minuten zu durchsuchen und juristische Korrespondenz zu entwerfen. Die nächste Welle ist schon da: KI-Assistenten ziehen in die tägliche Office-Software ein, und KI-Agenten, die selbstständig Dateien öffnen und E-Mails versenden, folgen dicht dahinter.
Doch es gibt ein Problem, über das die meisten Kanzleien nicht sprechen: In dem Moment, in dem ein Anwalt die Akte eines Mandanten in ein KI-Tool hochlädt, verstößt er möglicherweise gegen das Gesetz.
Die Vertraulichkeit gegenüber Mandanten ist das Fundament der anwaltlichen Arbeit. Doch die meisten KI-Tools auf dem Markt arbeiten heute in der Cloud. Das bedeutet: Die sensiblen Daten Ihres Mandanten verlassen Ihr Büro, landen auf einem entfernten Server und werden von einem System verarbeitet, das Sie nicht kontrollieren. In Cloud-Office-Software ist das Risiko schwerer zu erkennen: Ein KI-Assistent kann jede Datei finden, die ein Nutzer technisch öffnen darf, auch Dateien, die nie jemand teilen wollte.
Dieser Leitfaden erklärt in klarer Sprache, was Rechtsteams 2026 über KI wissen müssen: was die wichtigsten Begriffe bedeuten, was die Regeln sagen, wie sichere, DSGVO-konforme KI-Systeme aufgebaut sind und was Ihre Kanzlei jetzt tun sollte.
I. Bevor Sie KI nutzen: Die Begriffe, die Sie kennen sollten
KI bringt viel Fachsprache mit sich, die schnell überfordern kann. Hier sind die wichtigsten Begriffe, einfach erklärt.
- Large Language Model (LLM, großes Sprachmodell): Das ist die Art von KI, die Texte liest und schreibt. Sie steckt hinter Tools, die Dokumente zusammenfassen, juristische Fragen beantworten und Verträge entwerfen. Stellen Sie sich einen außergewöhnlich belesenen Assistenten vor, der Millionen Seiten Text verarbeitet hat und Fragen intelligent beantworten kann. Der Haken: Er braucht Daten, mit denen er arbeiten kann, und in der Rechtspraxis sind diese Daten oft vertraulich.
- On-Premise-KI (Private KI): Die KI läuft auf Computern in Ihrem eigenen Büro oder Gebäude, deshalb spricht man auch von privater KI. Nichts wird ins Internet gesendet. Die Daten Ihrer Mandanten verlassen nie Ihre Kontrolle. Für Rechtsteams ist das der Goldstandard und in vielen Fällen der einfachste Weg, rechtlich auf der sicheren Seite zu bleiben.
- Air-Gapped-System: Das geht noch einen Schritt weiter als On-Premise. Ein Air-Gapped-System ist vollständig vom Internet getrennt; es kann weder Daten nach außen senden noch von außen empfangen. Es ist die sicherste verfügbare Option und kommt dort zum Einsatz, wo ein Datenleck katastrophale Folgen hätte. Für Kanzleien, die Strafsachen oder besonders sensible Mandate bearbeiten, lohnt sich ein ernsthafter Blick darauf.
- RAG (Retrieval-Augmented Generation): Lassen Sie sich vom Namen nicht abschrecken. RAG bedeutet einfach, dass die KI Ihre eigenen Dokumente durchsucht, um Antworten zu finden, statt sich auf Allgemeinwissen zu verlassen. Die KI rät also nicht, sondern liest Ihre tatsächlichen Akten, Verträge oder Ihre juristische Bibliothek und antwortet auf Grundlage genau dieses Materials. Das ist genauer und für die juristische Arbeit deutlich nützlicher.
- Halluzination: Eines der größten Risiken von KI in der Rechtspraxis. Von einer Halluzination spricht man, wenn eine KI mit voller Überzeugung Informationen liefert, die schlicht falsch sind: ein erfundenes Urteil, ein Gesetz, das es nicht gibt, eine Vertragsklausel, die nie existiert hat. Es klingt echt, ist es aber nicht. Jedes Rechtsteam, das KI nutzt, muss KI-generierte Inhalte immer prüfen, bevor es sich darauf verlässt.
- Vektordatenbank: Die Technologie, die RAG möglich macht. Sie speichert Ihre Dokumente so, dass die KI nach Bedeutung suchen kann, nicht nur nach Schlagwörtern. Wenn Sie also fragen „Welche Zahlungsbedingungen enthält dieser Vertrag?“, findet sie den richtigen Abschnitt, auch wenn genau diese Wörter dort nicht vorkommen. Sie müssen nicht verstehen, wie das funktioniert; wichtig ist nur, dass KI dadurch für die Arbeit mit juristischen Dokumenten deutlich nützlicher wird.
- KI-Agent: Ein KI-Agent geht einen Schritt weiter als ein Chatbot. Statt nur Fragen zu beantworten, erledigt er Aufgaben selbstständig: Er öffnet Dateien, entwirft und versendet E-Mails, aktualisiert Datensätze oder startet Arbeitsabläufe. Agenten, die in Office-Software integriert sind, arbeiten mit den Berechtigungen der Person, die sie nutzt. Jeden Ordner, den diese Person erreichen kann, erreicht also auch der Agent.
- Datensouveränität und Datenlokalisierung: Datensouveränität bedeutet, dass Ihre Daten nur den Gesetzen und Kontrollen unterliegen, die Sie selbst wählen, und nicht denen eines ausländischen Anbieters. Datenlokalisierung bedeutet, festzulegen, wo Daten physisch gespeichert und verarbeitet werden, zum Beispiel nur in Deutschland oder in der EU. Für Kanzleien laufen beide auf eine Frage hinaus: Wer könnte auf Mandantenakten zugreifen, und nach welchem Recht? Unser Beitrag zur Datensouveränität in Europa erklärt, warum das wichtiger ist denn je.
II. Was die Regeln sagen
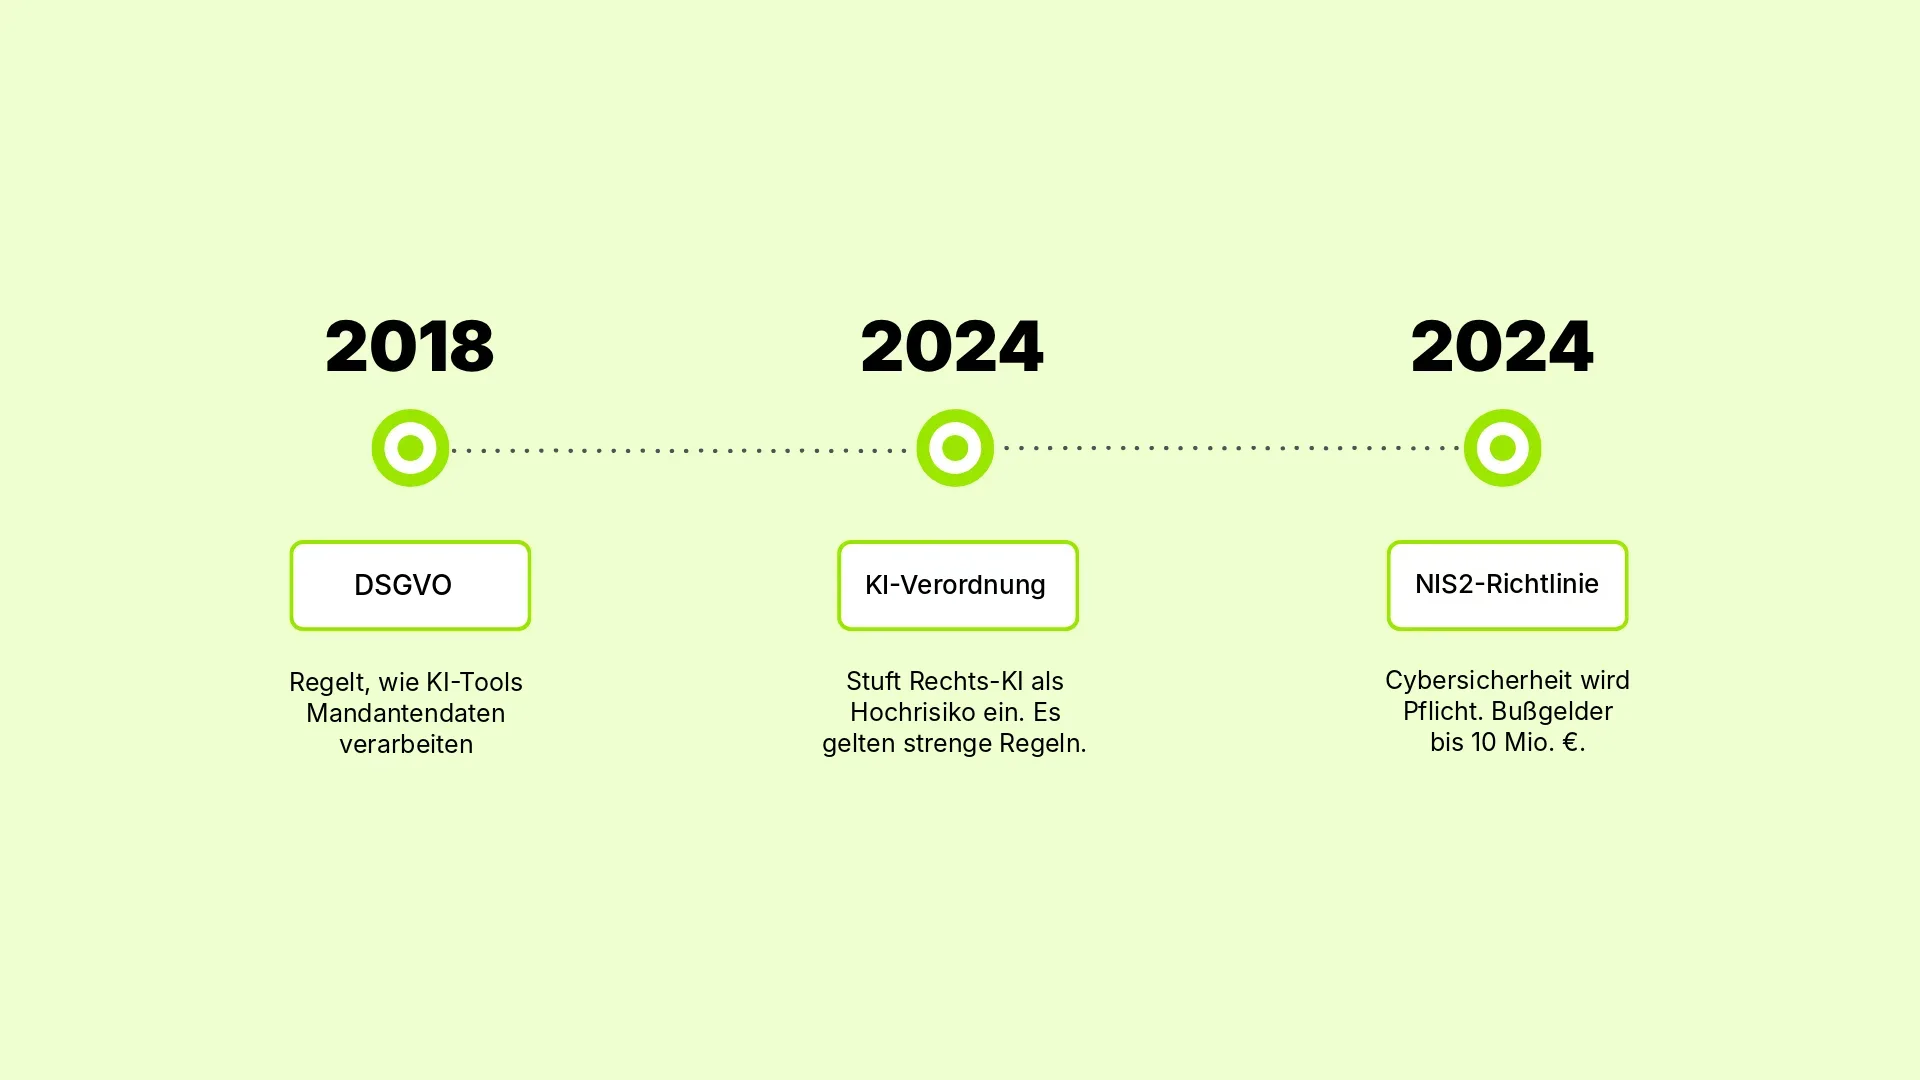
Juristen arbeiten in einem der am stärksten regulierten Umfelder Europas. Das verlangen die aktuellen Regeln konkret, wenn es um KI geht.
- DSGVO (das Datenschutzgesetz): Die Datenschutz-Grundverordnung legt strenge Regeln für den Umgang mit personenbezogenen Daten fest. Artikel 9 schützt besondere Kategorien von Daten wie Gesundheitsdaten, und Artikel 10 regelt Daten über strafrechtliche Verurteilungen und Straftaten. Beides gehört in der juristischen Arbeit zum Alltag. Sie dürfen solche Daten nicht ohne eine belastbare Rechtsgrundlage und die passenden Verträge an eine Drittplattform weitergeben. Bei vielen Kanzleien, die Cloud-KI-Tools nebenbei nutzen, fehlt diese Grundlage. Viele Kanzleien verstoßen also möglicherweise bereits gegen die DSGVO, ohne es zu merken.
- Die KI-Verordnung (EU AI Act): Die KI-Verordnung ist 2024 in Kraft getreten und gilt schrittweise. Verbote bestimmter KI-Praktiken und die Pflicht, KI-Kompetenz beim Personal aufzubauen, gelten seit Februar 2025; Transparenzregeln für KI-generierte Inhalte kamen im August 2026 hinzu. KI, die in der Rechtspflege eingesetzt wird, gilt als Hochrisiko und muss transparent sein, menschliche Aufsicht ermöglichen und ordnungsgemäß dokumentiert sein. Durch den Digital-Omnibus zur KI gelten diese Hochrisiko-Pflichten nun ab dem 2. Dezember 2027. Das ist kein Grund zu warten: Kann Ihr KI-Anbieter Ihnen schon heute nicht zeigen, wie sein System funktioniert und wie es dokumentiert ist, ist das ein Warnsignal.
- Berufsgeheimnis: Jeder Anwalt in Europa ist an das Berufsgeheimnis gebunden, also an die Pflicht, Mandanteninformationen streng vertraulich zu behandeln. In Deutschland ist das in § 43a der Bundesrechtsanwaltsordnung (BRAO) verankert und durch § 203 des Strafgesetzbuchs (StGB) strafrechtlich abgesichert. § 43e BRAO erlaubt es Anwälten zwar, externe IT- und Cloud-Dienstleister einzubinden, aber nur, wenn der Dienstleister sorgfältig ausgewählt, schriftlich zur Verschwiegenheit verpflichtet wird und nur so viel erfährt, wie seine Aufgabe erfordert. Viele Cloud-KI-Tools machen es schwer, diese Bedingungen zu erfüllen, weil Sie nicht prüfen können, wohin die Daten gehen, wer sie sehen kann und ob sie zum Training von Modellen genutzt werden.
- NIS2 (das Cybersicherheitsgesetz): Die NIS2-Richtlinie musste bis Oktober 2024 in nationales Recht umgesetzt werden; das deutsche Umsetzungsgesetz ist am 6. Dezember 2025 in Kraft getreten. Es gilt für Organisationen in bestimmten Sektoren ab einer bestimmten Größe und verlangt wirksame Maßnahmen zur Cybersicherheit, einschließlich Kontrollen über Software und KI-Tools von Drittanbietern. Bußgelder können bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes betragen. Viele Kanzleien fallen nicht direkt darunter, ihre Mandanten aus Banken, Energie, Gesundheit oder öffentlicher Verwaltung aber schon, und diese geben die Anforderungen zunehmend an ihre Rechtsberater weiter. Was das in der Praxis bedeutet, lesen Sie in NIS2 Six Months In und in unserem Beitrag zu Zero Trust im deutschen Mittelstand (beide auf Englisch).
- BSI IT-Grundschutz: Für Kanzleien, die für die öffentliche Hand oder für Behörden in Deutschland arbeiten, setzt der IT-Grundschutz des BSI den Sicherheitsstandard. In der Praxis erwarten solche Mandanten oft, dass KI-Systeme, die sensible juristische Daten verarbeiten, On-Premise oder air-gapped laufen und nicht in einer öffentlichen Cloud.
III. Wie sichere KI für Kanzleien tatsächlich funktioniert
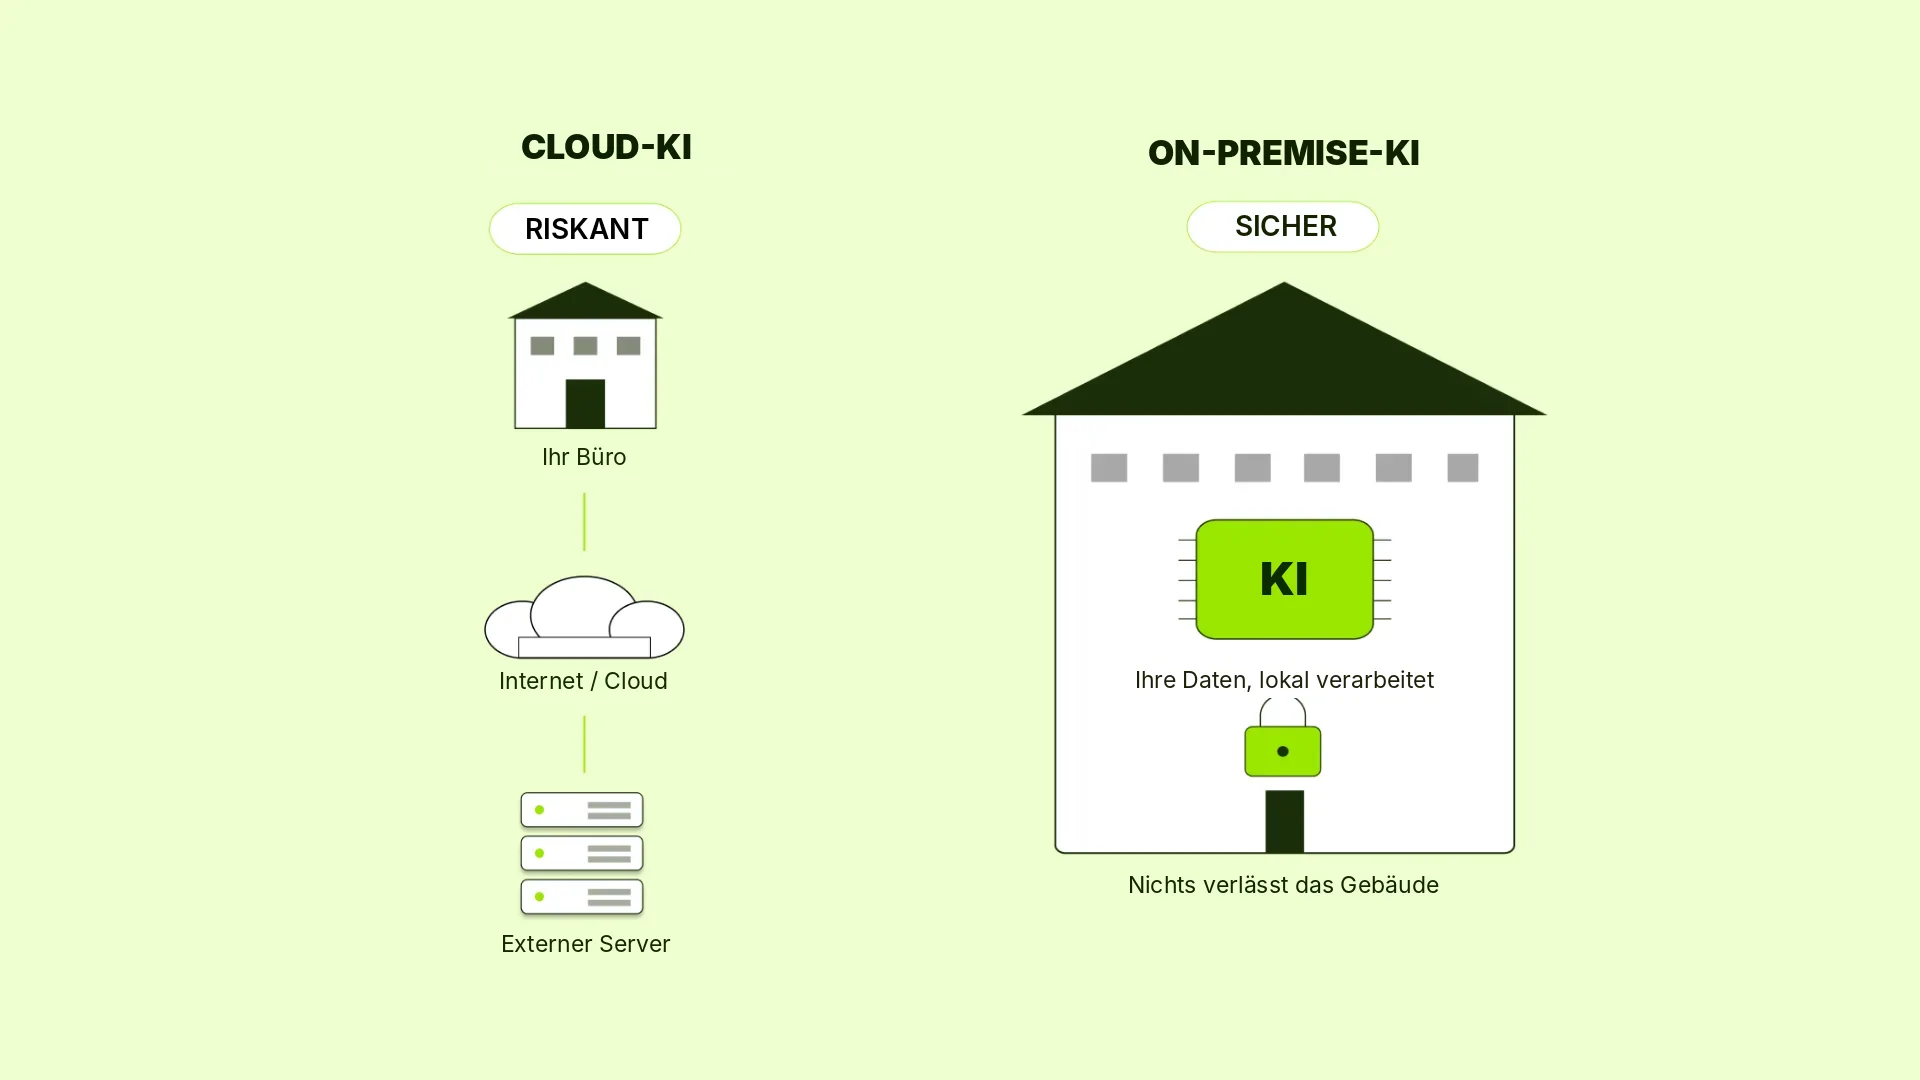
Ob eine KI-Umgebung sicher oder riskant ist, entscheidet sich an einer einzigen Frage: Wohin gehen die Daten?
- Cloud-KI (die riskante Option): Die meisten bekannten KI-Tools arbeiten in der Cloud. Sie geben etwas ein, es geht an einen weit entfernten Server, wird dort verarbeitet, und die Antwort kommt zurück. Das ist schnell und bequem. Für juristische Arbeit mit Mandantendaten ist es aber nicht sicher. Die Daten verlassen Ihre Kontrolle in dem Moment, in dem Sie sie absenden. Selbst wenn der Anbieter hohe Sicherheitsstandards hat, können Sie nicht garantieren, was dort mit den Daten geschieht.
- KI-Assistenten in Office-Software und KI-Agenten (das versteckte Risiko): Viele Kanzleien kommen zuerst über einen KI-Assistenten in ihrer Office-Software mit KI in Berührung. Diese Assistenten umgehen Ihre Berechtigungen nicht; sie nutzen sie. Sie können jede Teamseite, jeden freigegebenen Ordner und jeden Chat finden und zusammenfassen, den ein Nutzer öffnen darf, auch den Mandatsordner, der vor Jahren für „alle“ freigegeben wurde. Selbst die Anbieter empfehlen, Oversharing zu beheben, bevor KI-Assistenten und Agenten aktiviert werden. In den meisten Kanzleien sind die sichtbaren Berechtigungen nur die Spitze des Eisbergs; mehr dazu in unserem Beitrag Der Berechtigungs-Eisberg.
- On-Premise-KI (die sichere Option): Bei On-Premise-KI oder privater KI bleibt alles in Ihrem Gebäude. Das KI-Modell läuft auf Ihrer eigenen Hardware. Mandantendaten gehen nirgendwohin. Das ist der zuverlässigste Weg, Vertraulichkeit zu garantieren, die Anforderungen der DSGVO zu erfüllen und Ihr Berufsgeheimnis zu wahren.
- Der hybride Ansatz: Manche Kanzleien kombinieren beides: Cloud-KI oder eine Private Cloud für risikoarme Aufgaben wie Terminplanung, Abrechnung oder die Recherche öffentlich zugänglicher Rechtsprechung und On-Premise-KI für alles, was Mandantendaten betrifft. Das funktioniert gut, aber nur mit einer sehr klaren Regel, welche Daten wohin dürfen, und regelmäßigen Kontrollen, ob sie eingehalten wird. Ein einziger versehentlicher Upload einer vertraulichen Datei in ein Cloud-Tool oder ein einziges gekapertes E-Mail-Konto bei einem Business-E-Mail-Compromise-Angriff genügt, um ein ernstes Problem zu verursachen.
Der Ansatz von Sinabis: Die Sinabox der Sinabis GmbH wurde speziell für Umgebungen entwickelt, in denen Datensicherheit nicht verhandelbar ist. Sie ist eine in sich geschlossene Einheit aus Hardware und Software, die vollständig offline läuft. Mit dem Sinabis Assistant auf der Sinabox erhalten Rechtsteams DSGVO-konforme KI für Dokumentenanalyse, Fallbearbeitung und Suche, mit Antworten, die auf ihre Quellen verweisen, und ohne dass jemals Daten ihr Netzwerk verlassen. Sie ist darauf ausgelegt, die Anforderungen von DSGVO, KI-Verordnung und BSI von Haus aus zu erfüllen.
IV. Wer wofür verantwortlich ist
- Ihre Kanzlei: Sie sind dafür verantwortlich, dass jedes KI-Tool, das Sie nutzen, mit der DSGVO, den Regeln zum Berufsgeheimnis und der KI-Verordnung vereinbar ist. „Der Anbieter hat uns gesagt, es sei konform“ ist keine Entlastung. Sie müssen das selbst prüfen, sich schriftlich bestätigen lassen und Ihre Sorgfalt dokumentieren. Wenn ein Mandant oder eine Behörde nachfragt, zählen Nachweise, nicht das Bauchgefühl.
- Ihr KI-Anbieter: Nach der KI-Verordnung müssen Anbieter von Hochrisiko-KI eine klare technische Dokumentation und einen Nachweis der Konformität vorlegen. Auch wenn ein Tool nicht als Hochrisiko gilt, sollte ein seriöser Anbieter sagen können, wo Daten verarbeitet werden und wer darauf zugreifen kann. Können oder wollen sie das nicht, schließen Sie keinen Vertrag mit ihnen.
- Anwaltskammern: Der Rat der Europäischen Anwaltschaften (CCBE) hat im Oktober 2025 seinen Leitfaden zur Nutzung generativer KI durch Anwälte veröffentlicht. Die Botschaft ist eindeutig: Anwälte sollen keine vertraulichen oder mandatsbezogenen Informationen in generative KI-Tools eingeben, und jedes KI-Ergebnis muss unabhängig geprüft werden. Berufspflichten gelten unabhängig von der eingesetzten Technologie.
- Datenschutzbehörden: Der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit (BfDI) und die Datenschutzbehörden der Länder können Kanzleien wegen DSGVO-Verstößen überprüfen und mit Bußgeldern belegen. Ihr gemeinsames Gremium, die Datenschutzkonferenz (DSK), hat eine Orientierungshilfe zu KI und Datenschutz veröffentlicht, die beschreibt, was die Behörden von Organisationen erwarten, die KI einsetzen.
V. Was Ihre Kanzlei diese Woche tun sollte
Sie müssen nicht alles über Nacht ändern. Der Weg vom KI-Piloten zu einer Kanzlei, die ihre KI wirklich im Griff hat, beginnt mit diesen Schritten:
- Finden Sie heraus, welche KI-Tools Ihr Team bereits nutzt: Viele Anwälte arbeiten bereits mit KI-Tools, oft ohne formelle Freigabe. Machen Sie eine kurze Bestandsaufnahme und beziehen Sie KI-Assistenten und KI-Agenten ein, die in Ihrer Office-Software womöglich schon aktiviert sind. Fragen Sie Ihr Team. Das Ergebnis könnte Sie überraschen.
- Trennen Sie Ihre Daten nach Sensibilität: Öffentliche Rechtsrecherche und Verwaltungsaufgaben lassen sich sicher mit Cloud-KI erledigen. Alles, was Mandantendaten, Akten oder vertrauliche Kommunikation betrifft, nicht. Ziehen Sie eine klare Grenze und sorgen Sie dafür, dass alle wissen, wo sie verläuft.
- Prüfen Sie Ihre Berechtigungen, bevor Ihr KI-Assistent es tut: Kontrollieren Sie, wer welche Teamseiten, freigegebenen Ordner und Chats öffnen kann, und entfernen Sie Freigaben für „alle“ auf Mandantenakten. Tun Sie das, bevor Sie KI-Assistenten oder KI-Agenten aktivieren, nicht danach.
- Stellen Sie Ihren KI-Anbietern die unbequemen Fragen: Fordern Sie deren Dokumentation zur Konformität mit der KI-Verordnung an. Fragen Sie konkret: Wo werden unsere Daten verarbeitet? Wer hat Zugriff darauf? Was passiert bei einem Datenleck? Wenn der Anbieter das nicht klar beantworten kann, wissen Sie alles, was Sie wissen müssen.
- Verlagern Sie Mandantendaten in eine On-Premise-Lösung: Das ist der wichtigste Schritt. Für jeden KI-Einsatz mit echten Mandantenakten ist ein privates KI-System, das in Ihrem eigenen Netzwerk läuft, der zuverlässigste Weg, die Anforderungen von DSGVO und Berufsgeheimnis zu erfüllen.
- Schreiben Sie eine KI-Richtlinie und dokumentieren Sie Ihre Entscheidungen: Halten Sie fest, welche Tools freigegeben sind, für welche Daten und warum. Wenn ein Mandant, Prüfer oder eine Behörde nachfragt, können Sie Nachweise vorlegen, statt sich auf Erinnerungen zu verlassen. Unser 10-Minuten-KI-Test für Kanzleien (auf Englisch) ist ein guter Einstieg.
- Schulen Sie Ihre Mitarbeitenden: Das größte Risiko in den meisten Kanzleien ist nicht die Technologie. Es ist der Anwalt, der es gut meint und die E-Mail eines Mandanten in eine KI kopiert, weil es schneller geht. Sorgen Sie dafür, dass Ihr Team versteht, warum das wichtig ist und welche Regeln gelten; die KI-Verordnung erwartet bereits heute, dass Organisationen KI-Kompetenz bei ihrem Personal aufbauen.
Bevor Sie diese Seite schließen
KI macht Ihr Rechtsteam schneller, präziser und besser im Dienst am Mandanten. Aber nur, wenn Sie die Kontrolle behalten. Die Kanzleien, die 2026 vorne liegen, sind nicht die schnellsten, sondern die sorgfältigsten: vom KI-Piloten hin zu einer klaren, dokumentierten Arbeitsweise. DSGVO, Berufsgeheimnis und KI-Verordnung sind keine Hindernisse. Sie sind der Rahmen, der Ihre Mandanten und Ihre Kanzlei schützt.
Die Sinabis GmbH mit Sitz in Bad Soden am Taunus bei Frankfurt unterstützt Kanzleien und Rechtsabteilungen in Frankfurt, im Rhein-Main-Gebiet und in ganz Deutschland dabei, DSGVO-konforme KI und KI-Compliance in die Praxis umzusetzen, auf Hardware, die ihnen selbst gehört.
Häufig gestellte Fragen
- Müssen Mandantendaten beim Einsatz von KI in Deutschland oder in der EU bleiben
Nicht zwingend, aber das ist die sicherste Wahl. Die DSGVO erlaubt Übermittlungen in Länder außerhalb der EU nur mit Garantien wie einem Angemessenheitsbeschluss oder Standardvertragsklauseln (Kapitel V DSGVO). Für Dienstleistungen im Ausland ergänzt § 43e Abs. 4 BRAO, dass Anwälte den Zugang zu Mandantengeheimnissen nur eröffnen dürfen, wenn der Schutz dort mit dem in Deutschland vergleichbar ist. Bleiben die Daten auf Ihrer eigenen Hardware, stellt sich die Frage gar nicht. - Darf ein KI-Anbieter Mandantendaten zum Training seiner Modelle verwenden?
Für Kanzleien sollte das ausgeschlossen sein. Ein Anbieter, der Daten in Ihrem Auftrag verarbeitet, braucht einen Auftragsverarbeitungsvertrag nach Artikel 28 DSGVO und darf die Daten nur nach Ihren Weisungen nutzen. Prüfen Sie die Nutzungsbedingungen genau: Manche Dienste behalten sich in ihren Standardversionen vor, Eingaben zur Verbesserung ihrer Modelle zu verwenden. - Braucht eine Kanzlei vor dem Einsatz von KI eine Datenschutz-Folgenabschätzung?
Häufig ja. Artikel 35 DSGVO verlangt eine Datenschutz-Folgenabschätzung, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Betroffenen mit sich bringt, etwa beim Einsatz neuer Technologien mit sensiblen Daten. KI-Analysen von Mandantenakten erfüllen diese Kriterien oft. Die Abschätzung gehört vor den ersten Einsatz, nicht danach. - Sollten Kanzleien ihre Mandanten informieren, wenn sie KI für deren Mandate nutzen?
Transparenz ist der sichere Weg. Der Leitfaden des CCBE empfiehlt, Mandanten über den Einsatz generativer KI zu informieren und ihnen die Möglichkeit zum Widerspruch zu geben. Viele Kanzleien regeln den KI-Einsatz inzwischen in ihrer Mandatsvereinbarung; dort lässt sich auch gut erklären, wie Mandantendaten geschützt werden.
Für weitere Informationen zu den sicheren KI- und Forensiklösungen von Sinabis für Rechtsteams: Kontaktieren Sie uns hier.
Mehr von der Sinabis GmbH entdecken:
- Big-Data-Analyse: Sinabis Analytics GmbH
- Digitale Forensik: X64 Forensic GmbH
- Managed IT-Systeme: X64 Systems GmbH
Quellen: DSGVO · KI-Verordnung · Digital-Omnibus zur KI · NIS2-Richtlinie · BSI IT-Grundschutz · CCBE · BfDI · DSK
Bereit für KI ohne Cloud?
Sprechen Sie mit unserem Team über Einsatz, Konfiguration und ein individuelles Angebot für Ihre Organisation.
Erreichbar Montag bis Freitag, 9:00 bis 18:00 Uhr (MEZ).