Wenn die Informationssicherheit versagt: Wie digitale Forensik aufdeckt, was wirklich passiert ist
Informationssicherheit sagt Ihnen, dass etwas schiefgelaufen ist. Digitale Forensik sagt Ihnen, was, wie und in welchem Ausmaß. In den ersten 24 Stunden brauchen Sie beides.
Ihre Firewall war auf dem neuesten Stand. Ihre Mitarbeitenden hatten die Awareness-Schulung abgeschlossen. Die Multi-Faktor-Authentifizierung war aktiviert. Und doch bemerkt jemand an einem ganz normalen Montagmorgen, dass ein Postfach seit drei Wochen unbemerkt Nachrichten an eine unbekannte Adresse weiterleitet.
Genau für diesen Moment planen die meisten Strategien zur Informationssicherheit nicht. Alles davor dreht sich um Prävention. Alles danach dreht sich um Antworten: Was ist passiert, wie ist der Angreifer hineingekommen, welche Daten sind betroffen und läuft der Angriff noch? Mehr Sicherheit beantwortet diese Fragen nicht. Digitale Forensik schon.
Kurz gesagt: Digitale Forensik ist der strukturierte Prozess, digitale Beweise nach einem Sicherheitsvorfall zu sichern, zu analysieren und zu dokumentieren. Sie ermöglicht es einer Organisation, den Hergang aufzuklären, ihre Meldepflichten nach NIS2 und DSGVO zu erfüllen und jede Erkenntnis mit Beweisen zu belegen, die einer Prüfung standhalten. Informationssicherheit versucht, Vorfälle zu verhindern; digitale Forensik klärt sie auf.
I. Keine Informationssicherheit ist lückenlos
Es liegt nahe, einen Sicherheitsvorfall als Versagen des Sicherheitsteams zu sehen. Die Zahlen sprechen eine andere Sprache: Vorfälle sind nahezu unvermeidlich, selbst für Organisationen, die fast alles richtig machen.
- Laut der Bitkom-Studie Wirtschaftsschutz 2026 waren 87 % der deutschen Unternehmen in den vergangenen zwölf Monaten von Datendiebstahl, Industriespionage oder Sabotage betroffen, weitere 9 % vermuten es. Rund drei Viertel des dadurch entstandenen Schadens gehen auf Cyberangriffe zurück.
- Laut dem IBM Cost of a Data Breach Report 2026, über den Computer&Automation berichtet, kostet eine Datenpanne in Deutschland durchschnittlich 4,25 Mio. Euro, und noch immer brauchen Organisationen rund 160 Tage, um einen Vorfall zu erkennen und einzudämmen.
Die Gründe sind bekannt. Gestohlene Zugangsdaten. Eine überzeugende Phishing-Mail. Ein Insider mit legitimen Zugriffsrechten. Eine falsch konfigurierte Cloud-Freigabe. Ein Zulieferer, dessen Systeme zuerst kompromittiert wurden. Und zunehmend KI-gestützte Angriffe, die schneller und überzeugender sind als je zuvor.
Präventive Architektur ist wichtig, und wo sie typischerweise scheitert, haben wir in „Zero-Trust: What Mid-Market German Firms Get Wrong“ beschrieben. Doch selbst ein gut aufgebautes Zero-Trust-Modell senkt nur die Wahrscheinlichkeit eines Vorfalls. Auf null senkt es sie nicht. Die Frage lautet also nicht nur: Wie verhindern wir es?Sondern auch: Was tun wir, wenn es passiert?
II. Wo digitale Forensik ins Spiel kommt
Informationssicherheit und digitale Forensik sind zwei Hälften derselben Disziplin. Die eine blickt nach vorn und baut Schutzmechanismen auf. Die andere blickt zurück und stellt Fakten fest.
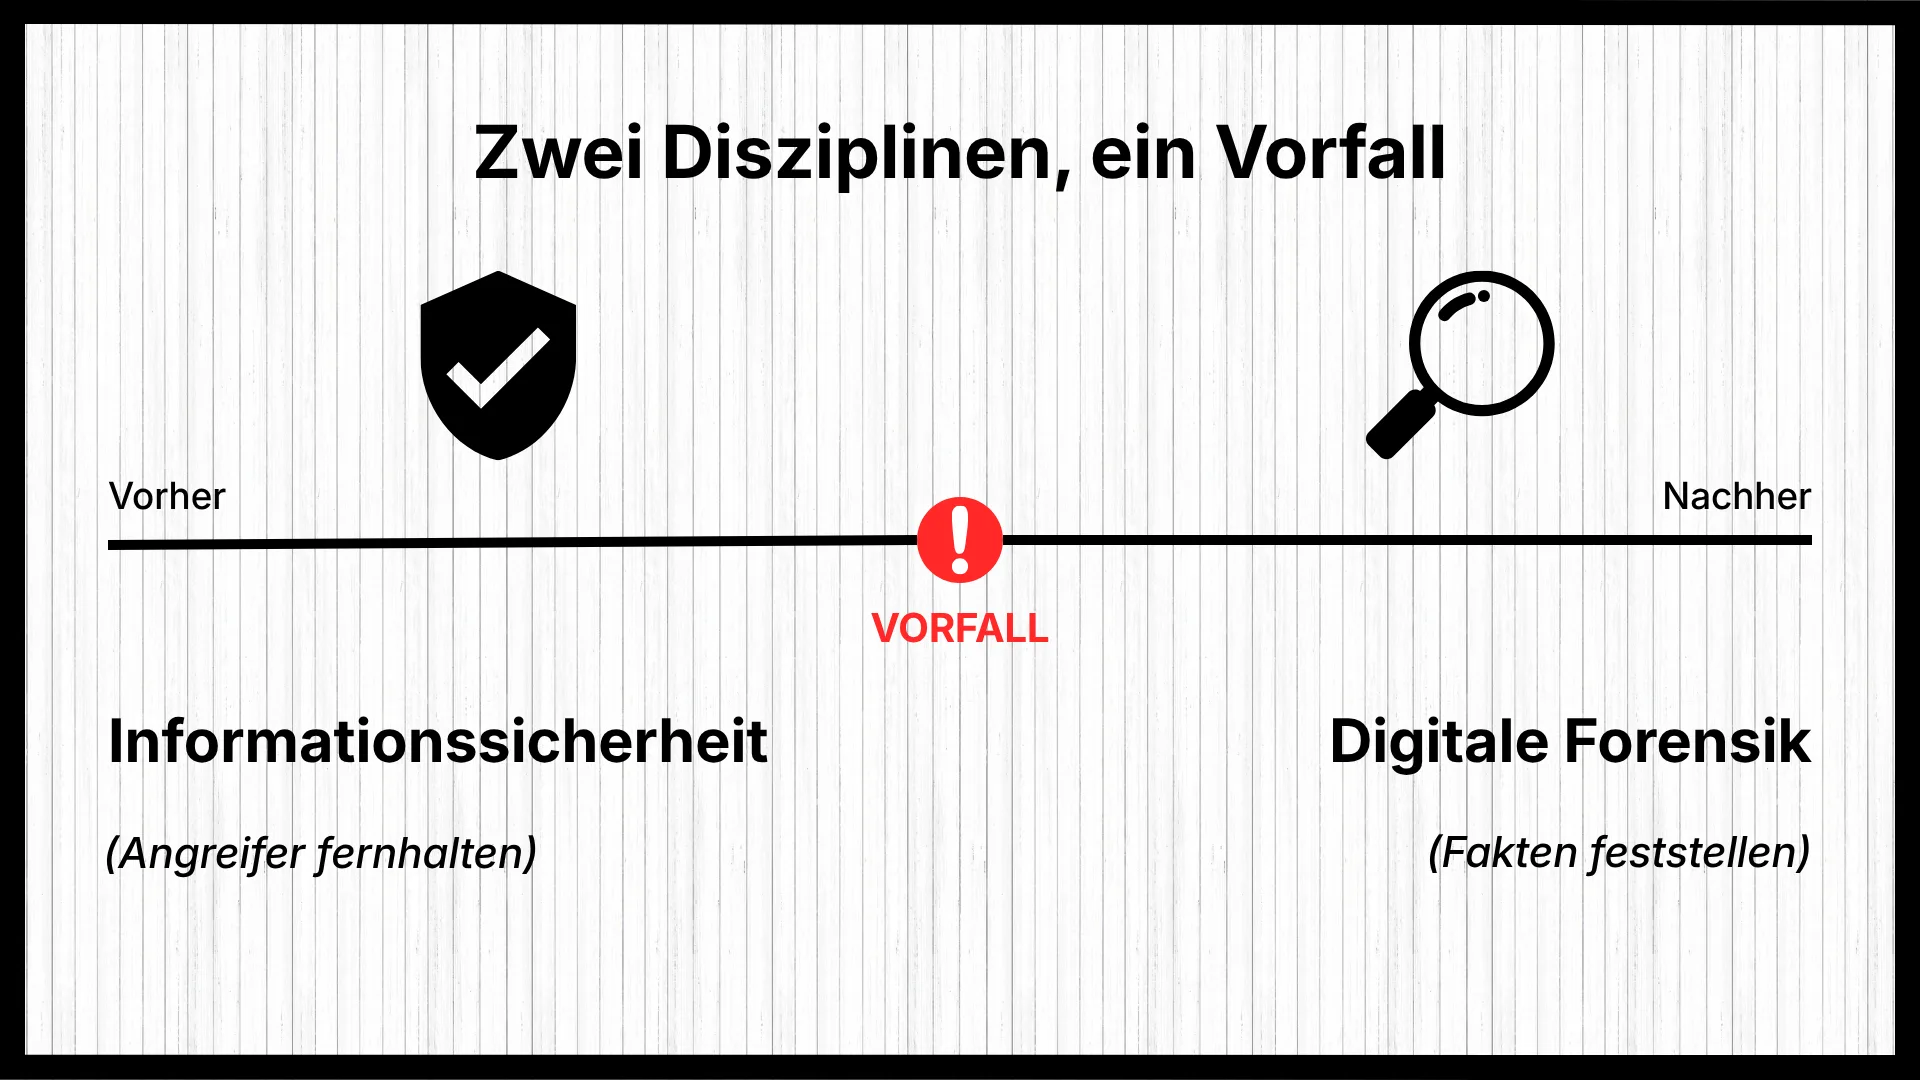
Nach einem Vorfall beantwortet eine forensische Untersuchung vier Fragen, die jede Geschäftsführung, jede Aufsichtsbehörde und jeder Versicherer stellen wird:
1. Was ist passiert? Forensiker rekonstruieren eine Zeitleiste aus Logdateien, Dateisystem-Metadaten, E-Mails und Arbeitsspeicher. Warum das wichtig ist: Ohne Zeitleiste ist jede weitere Entscheidung ein Ratespiel.
2. Wie ist der Angreifer hineingekommen? Gemeint ist das ursprüngliche Einfallstor, ob gestohlenes Passwort, Phishing-Link oder ungepatchter Server. Warum das wichtig ist: Sie können nur die Tür schließen, die Sie kennen.
3. Was ist betroffen? Welche Systeme, welche Dateien und vor allem: wessen personenbezogene Daten. Warum das wichtig ist: Davon hängt ab, ob Sie die Datenschutzaufsichtsbehörde und die betroffenen Personen informieren müssen.
4. Können Sie es beweisen? Jede Erkenntnis wird mit einer nachprüfbaren Beweiskette (Chain of Custody) dokumentiert. Warum das wichtig ist: Dieselben Beweise können später von Aufsichtsbehörden, Versicherern, Wirtschaftsprüfern oder einem Gericht benötigt werden.
Es lohnt sich, Forensik und Incident Response zu unterscheiden. Incident Response begrenzt den Schaden und stellt den Betrieb wieder her. Digitale Forensik stellt die Fakten fest. Beide wirken am besten zusammen; deshalb behandelt das Bundesamt für Sicherheit in der Informationstechnik (BSI) IT-Forensik als eigene Disziplin, neben der Bewältigung von Sicherheitsvorfällen. Wer zu schnell wiederherstellt, ohne Beweise zu sichern, erfährt womöglich nie, wie der Angreifer hineingekommen ist oder ob er noch im System ist.
III. Die Uhr läuft: NIS2 gibt Ihnen 24 Stunden
Seit das deutsche NIS2-Umsetzungsgesetz am 6. Dezember 2025 ohne Übergangsfrist in Kraft getreten ist, müssen Tausende Organisationen aus 18 Sektoren erhebliche Sicherheitsvorfälle nach einem strengen Zeitplan an das BSI melden, wie es die EU-NIS2-Richtlinie vorsieht.
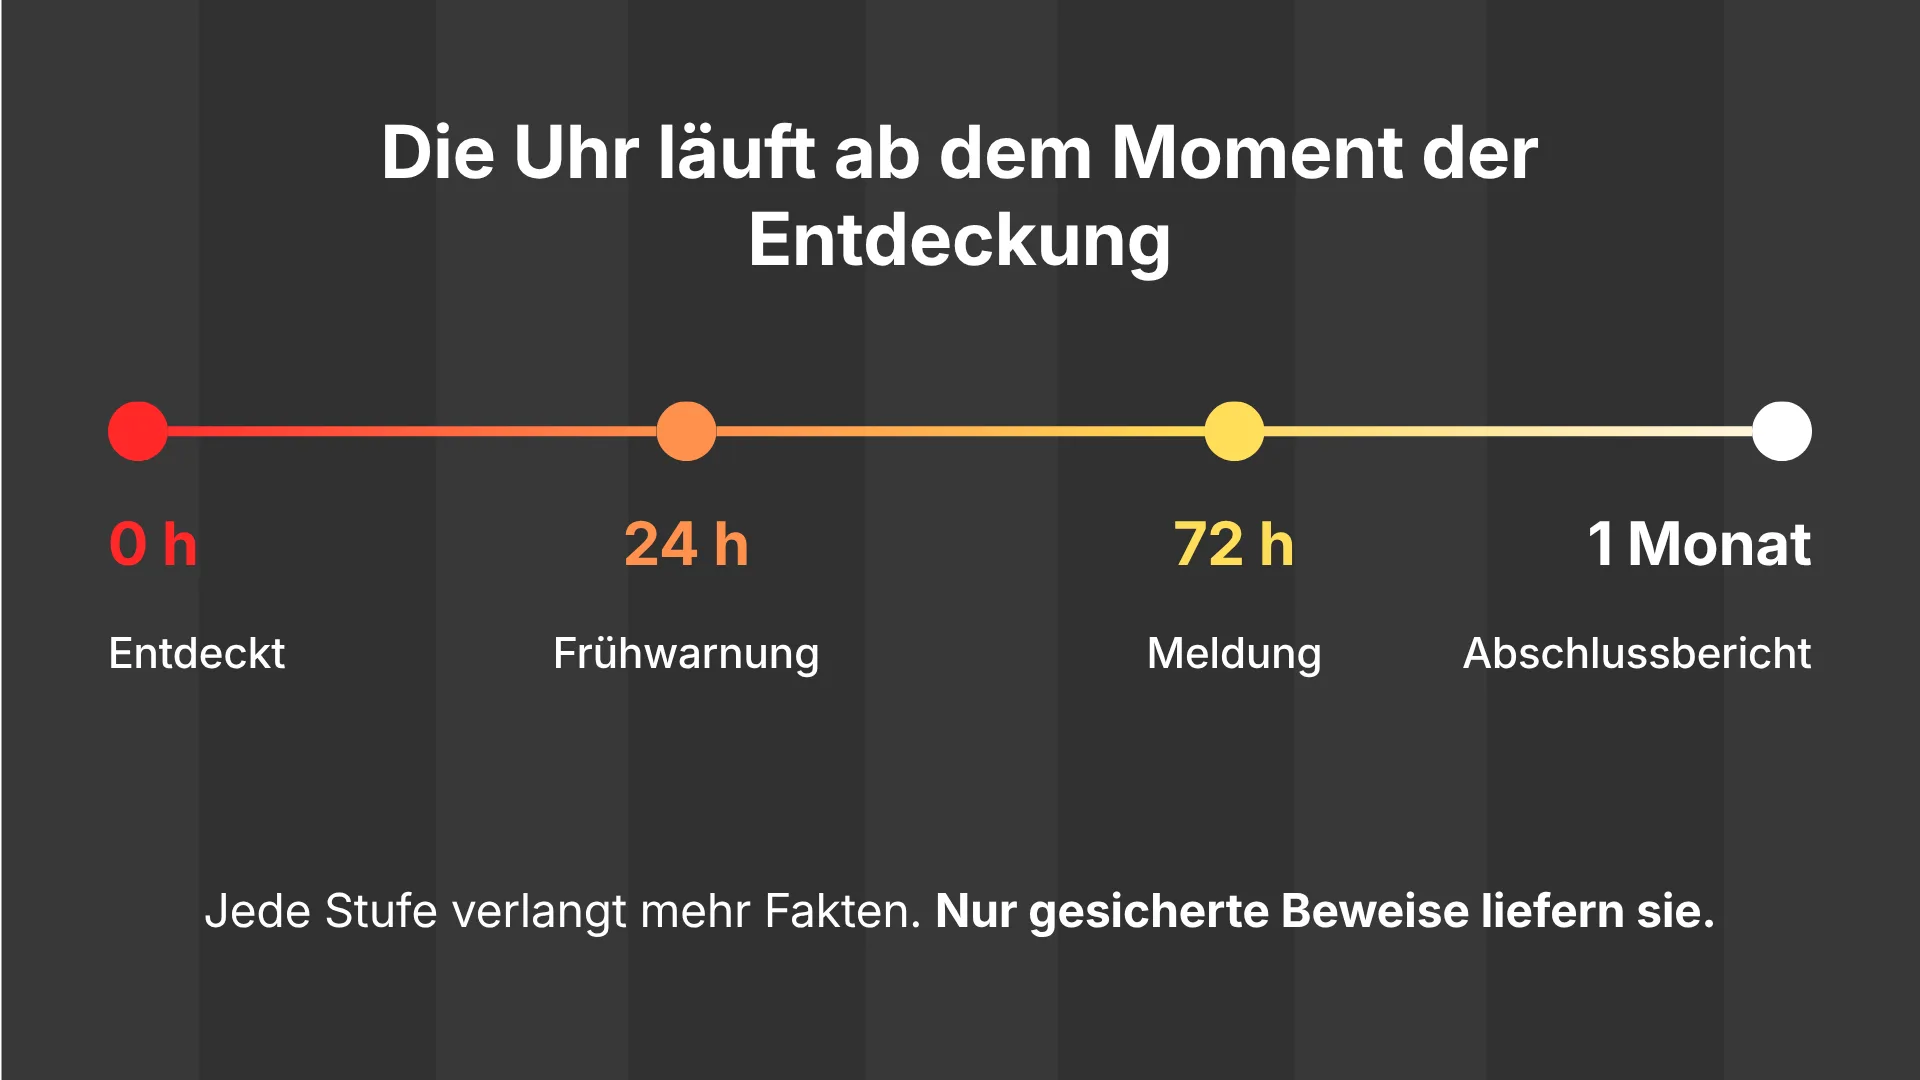
1. Innerhalb von 24 Stunden: eine Frühwarnung. Besteht der Verdacht auf eine böswillige Handlung? Könnte der Vorfall grenzüberschreitende Auswirkungen haben?
2. Innerhalb von 72 Stunden: eine Meldung mit einer ersten Bewertung von Schweregrad und Auswirkungen sowie Kompromittierungsindikatoren (IoCs).
3. Innerhalb eines Monats: ein Abschlussbericht mit Ursache, Art der Bedrohung und ergriffenen Maßnahmen.
Sind personenbezogene Daten betroffen, verlangt Artikel 33 DSGVO zusätzlich eine Meldung an die Aufsichtsbehörde innerhalb von 72 Stunden. Verstöße gegen NIS2 können besonders wichtige Einrichtungen bis zu 10 Mio. Euro oder 2 % des weltweiten Jahresumsatzes kosten.
Das BSI akzeptiert, dass eine Frühwarnung unvollständig ist. Schnelligkeit geht vor. Doch jede weitere Stufe verlangt Fakten, und der Abschlussbericht verlangt das Einzige, was sich im Nachhinein nicht erfinden lässt: die Ursache. In „NIS2 Six Months In: What German Businesses Still Get Wrong“ haben wir festgestellt, dass Tests der Incident Response zu den Bereichen gehören, auf die sich die Aufsicht zunehmend konzentriert. Forensische Bereitschaft ist der Teil dieses Tests, den die meisten Organisationen nie geübt haben.
Sie können keinen glaubwürdigen Ursachenbericht über Beweise schreiben, die Sie am ersten Tag vernichtet haben.
IV. Die ersten Stunden entscheiden, was Sie beweisen können
Die meisten Beweise gehen nicht durch Angreifer verloren, sondern durch hilfsbereite Kolleginnen und Kollegen in den ersten Stunden eines Vorfalls. Der Impuls, alles auszuschalten, aufzuräumen und weiterzuarbeiten, ist verständlich. Er ist aber auch der schnellste Weg, eine Untersuchung unmöglich zu machen.
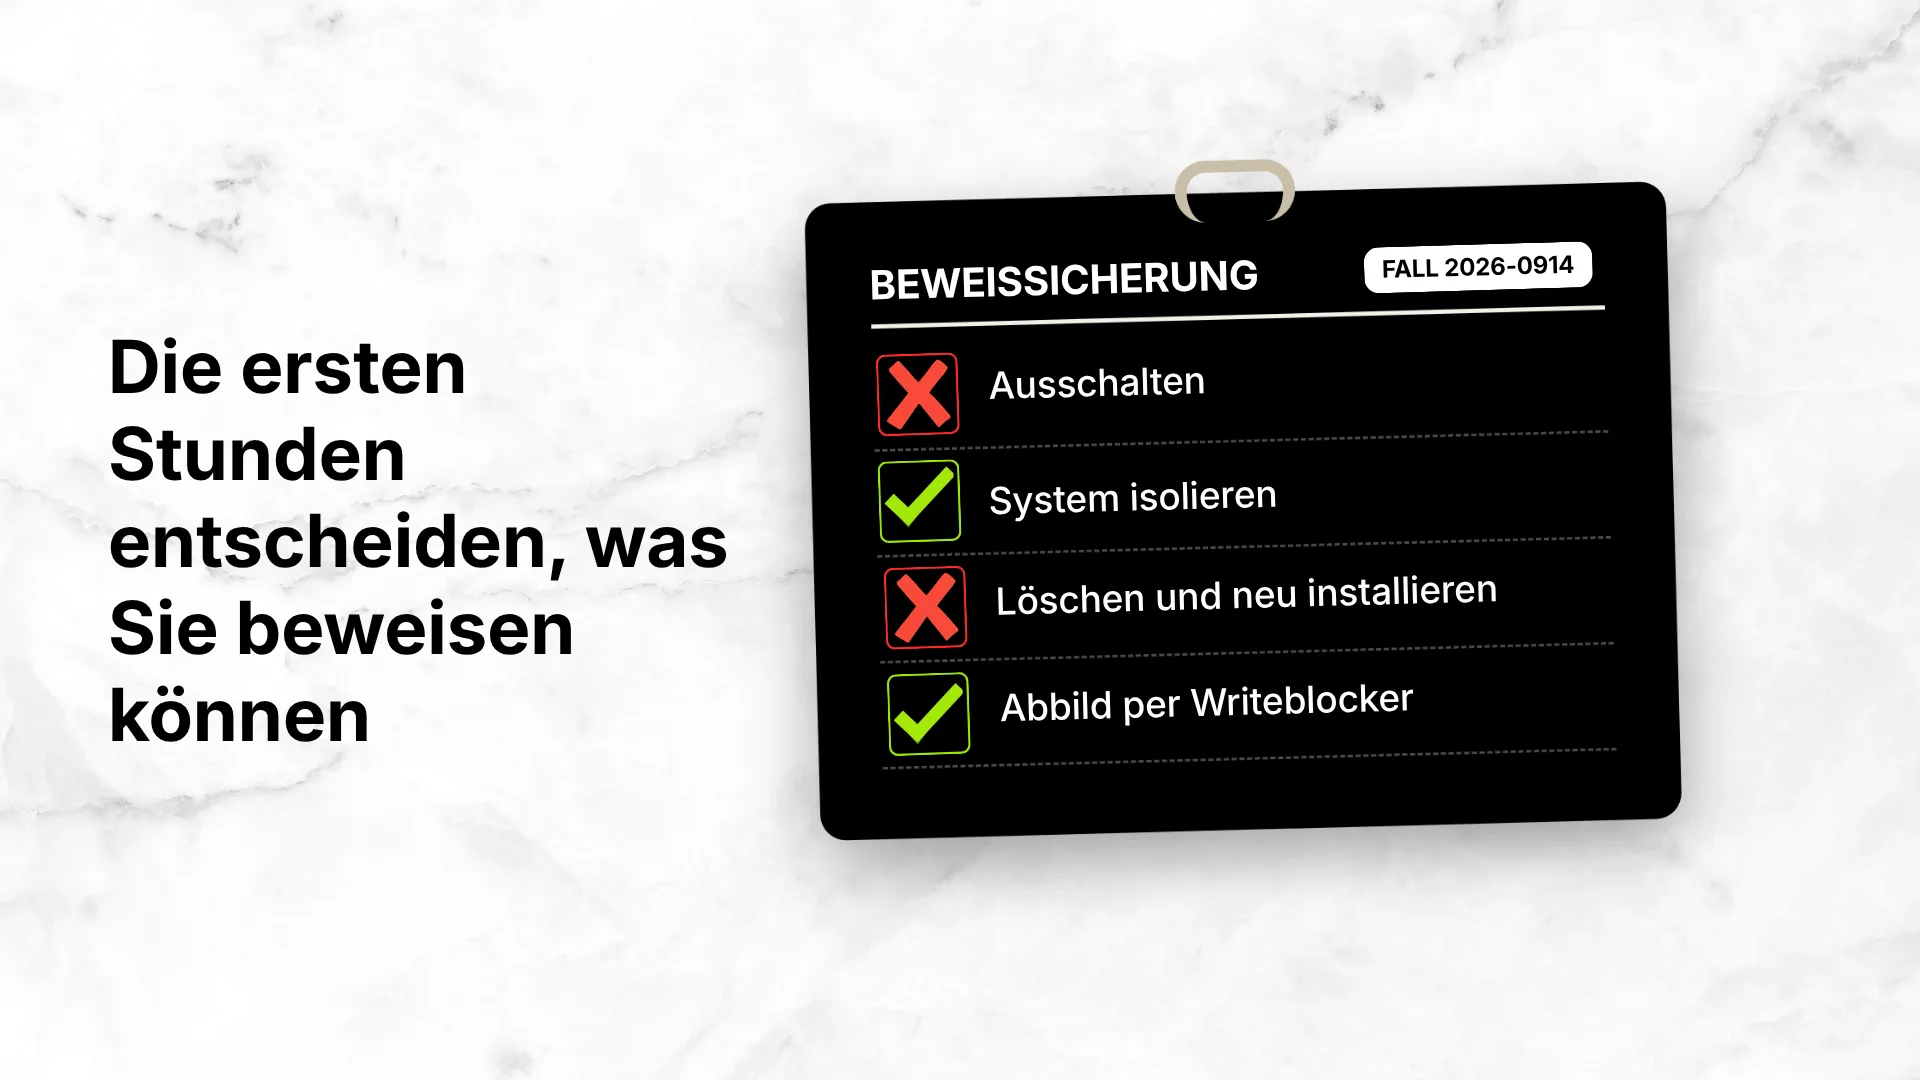
1. Nicht ausschalten: Der Arbeitsspeicher enthält laufende Prozesse, aktive Netzwerkverbindungen und manchmal Verschlüsselungsschlüssel. All das geht beim Herunterfahren verloren. Trennen Sie das System stattdessen vom Netzwerk und lassen Sie es eingeschaltet.
2. Noch nicht löschen und neu aufsetzen: Die Wiederherstellung aus dem Backup ist das richtige Ziel, aber erstellen Sie vorher ein forensisches Abbild. Ist ein Datenträger erst überschrieben, sind die Beweise darauf verloren.
3. Nicht selbst auf dem laufenden System ermitteln: Jeder Klick, jede Suche und jede geöffnete Datei verändert Zeitstempel und Metadaten, auf die Forensiker angewiesen sind.
4. Datenträger über einen Hardware-Writeblocker abbilden: Ein Writeblocker stellt sicher, dass der Originaldatenträger nicht verändert werden kann, während eine bitgenaue Kopie entsteht. Übereinstimmende Hashwerte belegen anschließend, dass die Kopie mit dem Original identisch ist.
5. Beweise von öffentlichen Tools fernhalten: Wer verdächtige E-Mails, Logdateien oder Dokumente in einen öffentlichen KI-Chatbot oder Online-Scanner hochlädt, übermittelt Daten an Dritte, oft genau die Daten, auf die es der Angreifer abgesehen hatte.
6. Keep evidence out of public tools: Uploading suspicious emails, log files or documents to a public AI chatbot or online scanner is a data transfer in its own right, often of exactly the data the attacker was after.
Wenn Sie unsicher sind, ist der sicherste erste Schritt ganz einfach: isolieren, nichts anfassen und Forensik-Spezialisten hinzuziehen.
V. Behalten Sie die Ermittlung unter Ihrer Kontrolle
Ermittlungsdaten gehören oft zu den sensibelsten Daten, die eine Organisation je verwaltet. Sie enthalten die kompromittierten Informationen selbst, dazu die Kommunikation von Mitarbeitenden, Zugangsdaten und interne Einschätzungen, was schiefgelaufen ist. Wer sie einem Cloud-Dienst mit Hauptsitz in den USA übergibt, wirft dieselben rechtlichen Fragen auf, die wir in „Data Sovereignty in Europe: Why It Matters More Than Ever“ behandelt haben. Zudem lässt sich die Beweiskette schwerer verteidigen, sobald Beweise Ihre Kontrolle verlassen. Am sichersten ist ein forensischer Ablauf, bei dem die Beweise nie eine Infrastruktur verlassen, die Sie selbst oder ein vertrauenswürdiger europäischer Anbieter kontrollieren.
VI. Wie Sinabis Sie unterstützt
Ob Sie Compliance verantworten, die IT-Sicherheit leiten oder beruflich Vorfälle untersuchen: Sinabis deckt die gesamte forensische Kette ab, vom ersten Beweisstück bis zum Abschlussbericht, mit Hardware, Software und Dienstleistungen aus Deutschland.
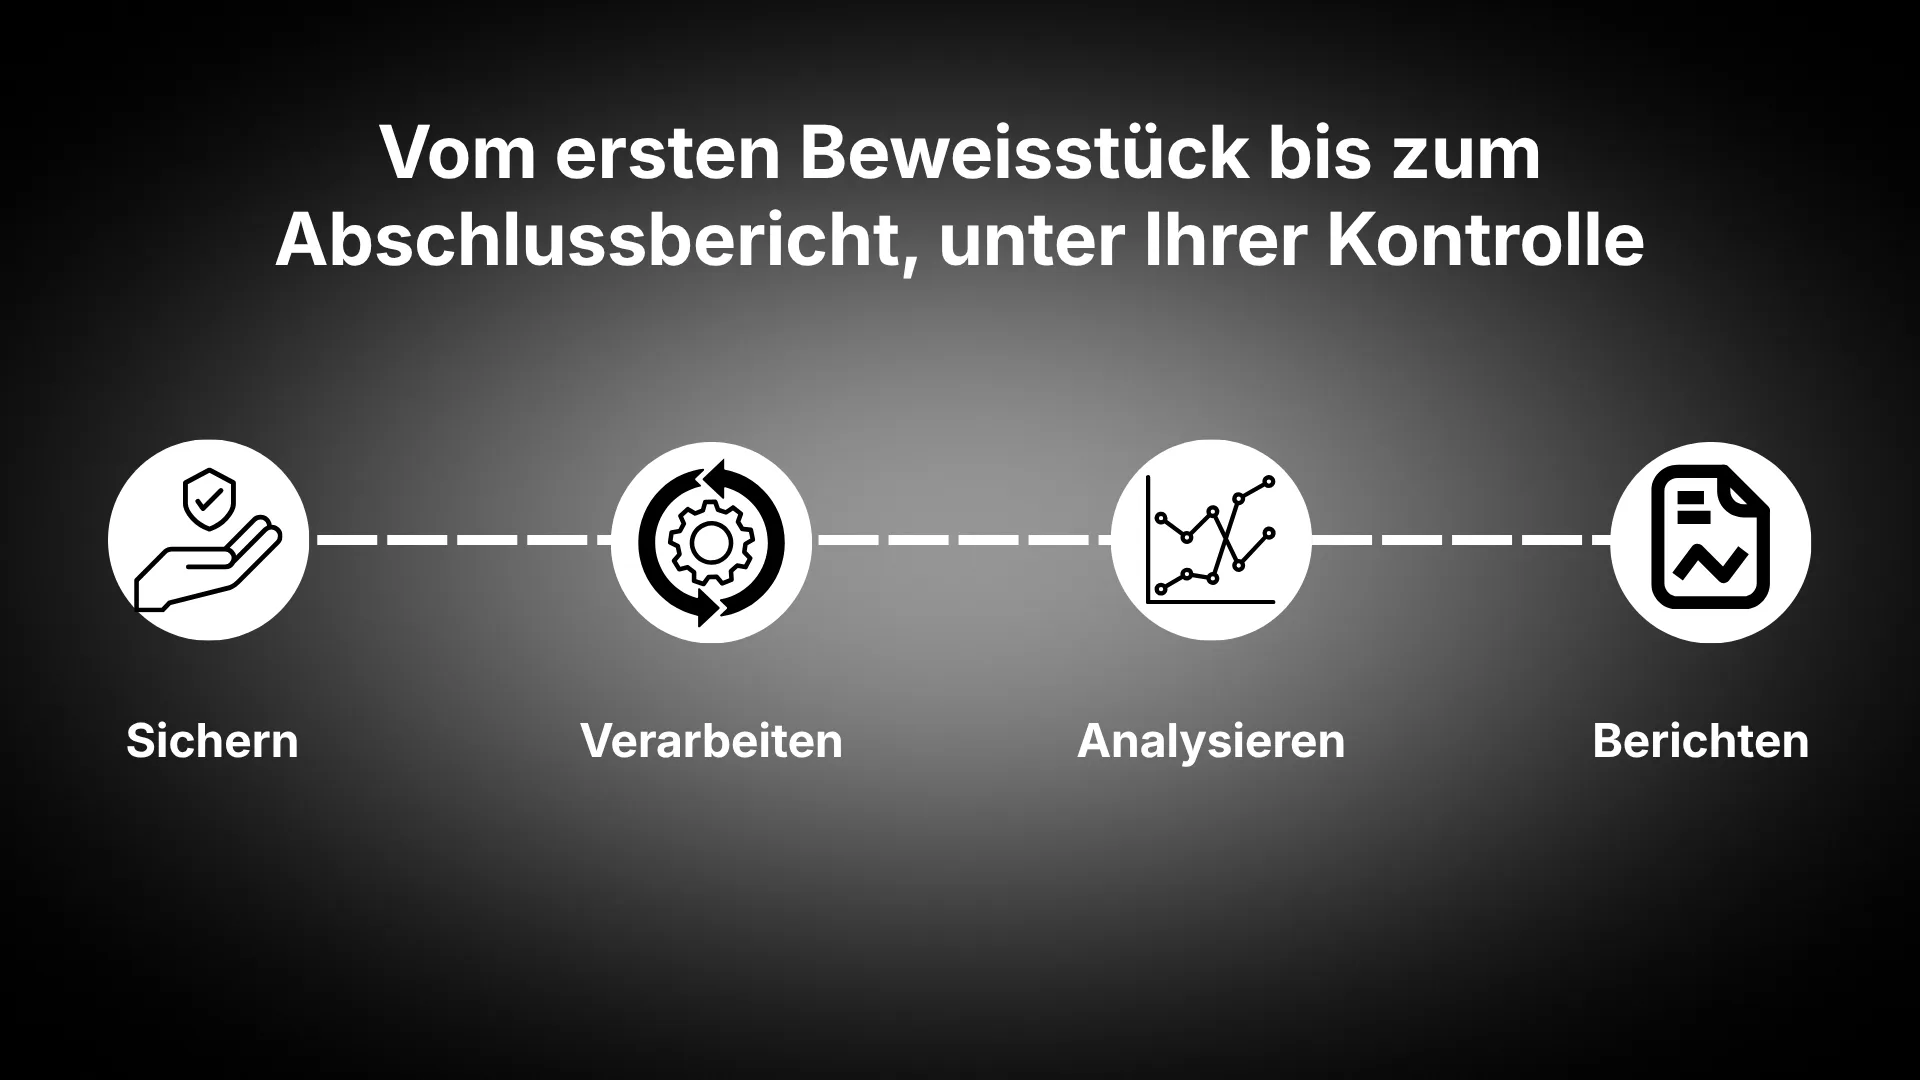
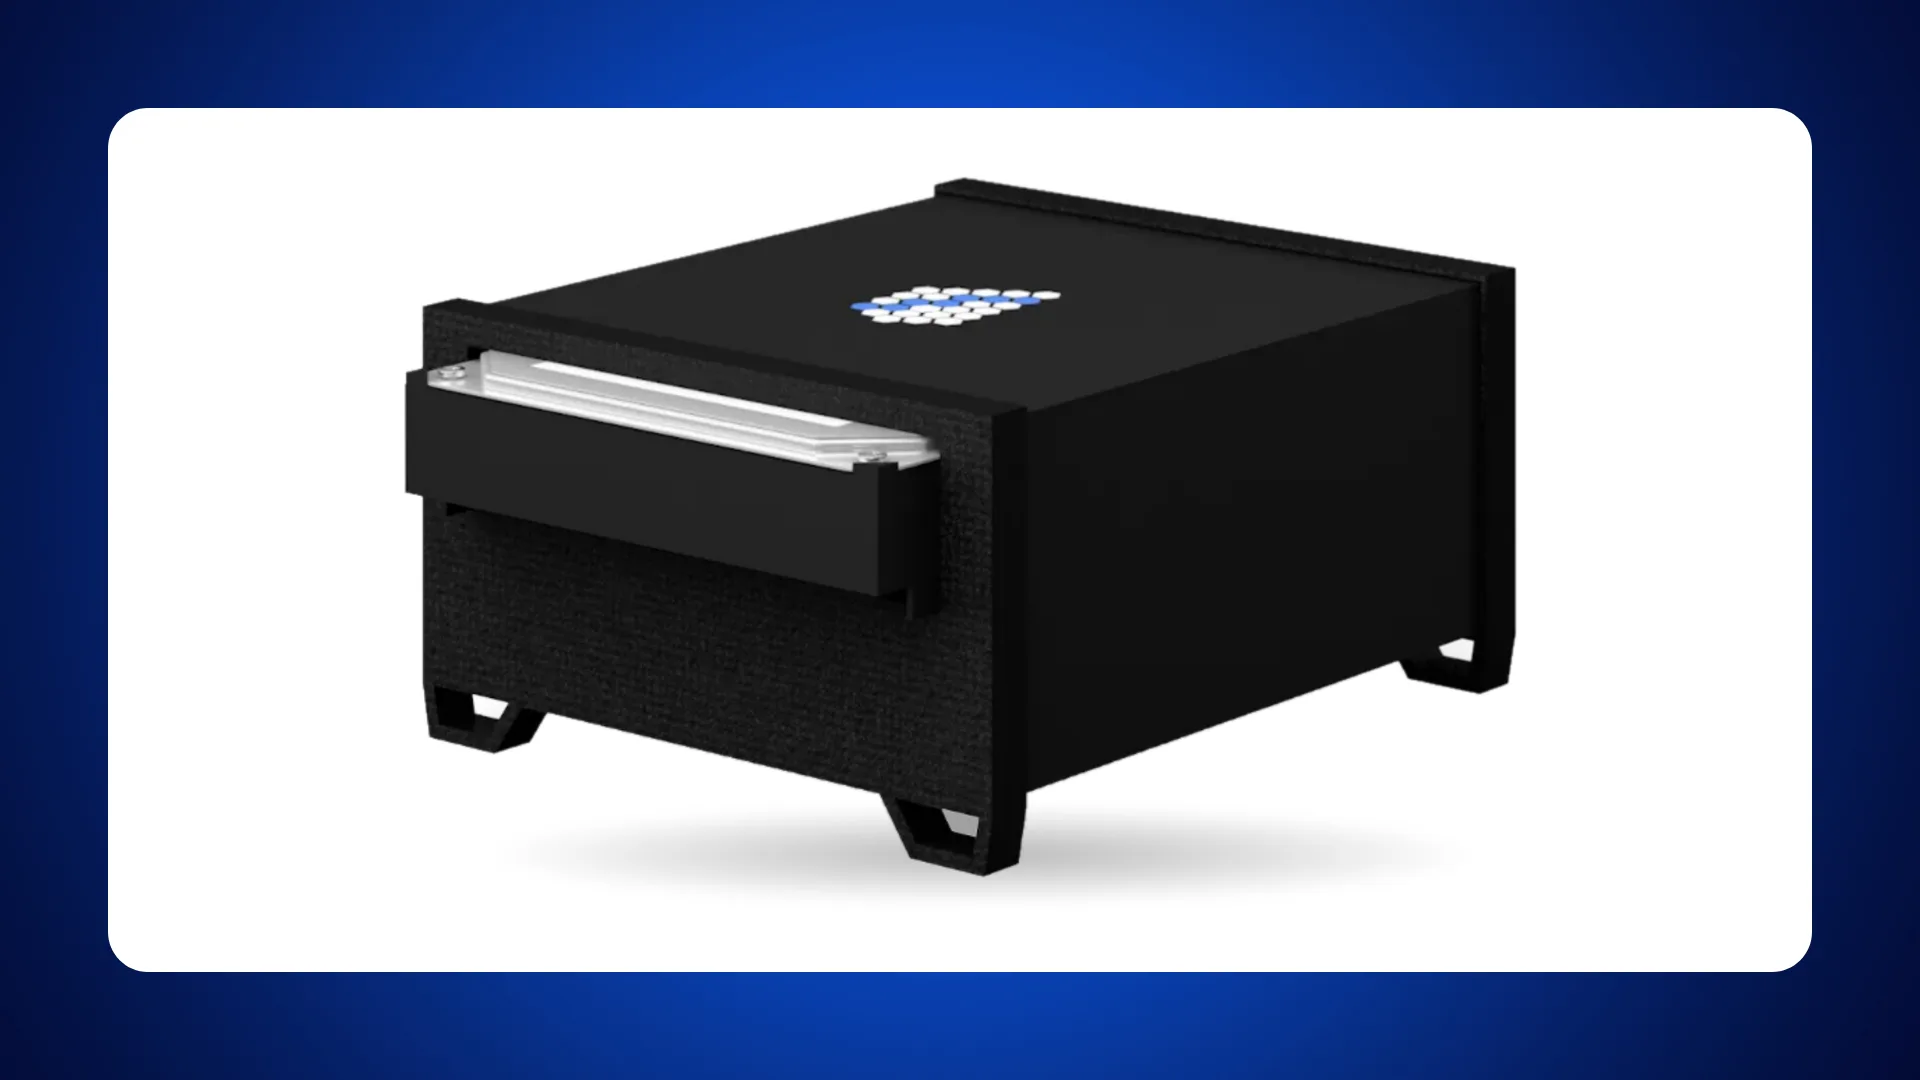
1. Sichern: Der Sinabis Writeblocker setzt den Schreibschutz in der Hardware durch; das SATA-Modell ist NIST-getestet. X64 Forensic sichert Geräte, Systeme und Formate nach forensischen Standards und erstellt gerichtsverwertbare Gutachten.
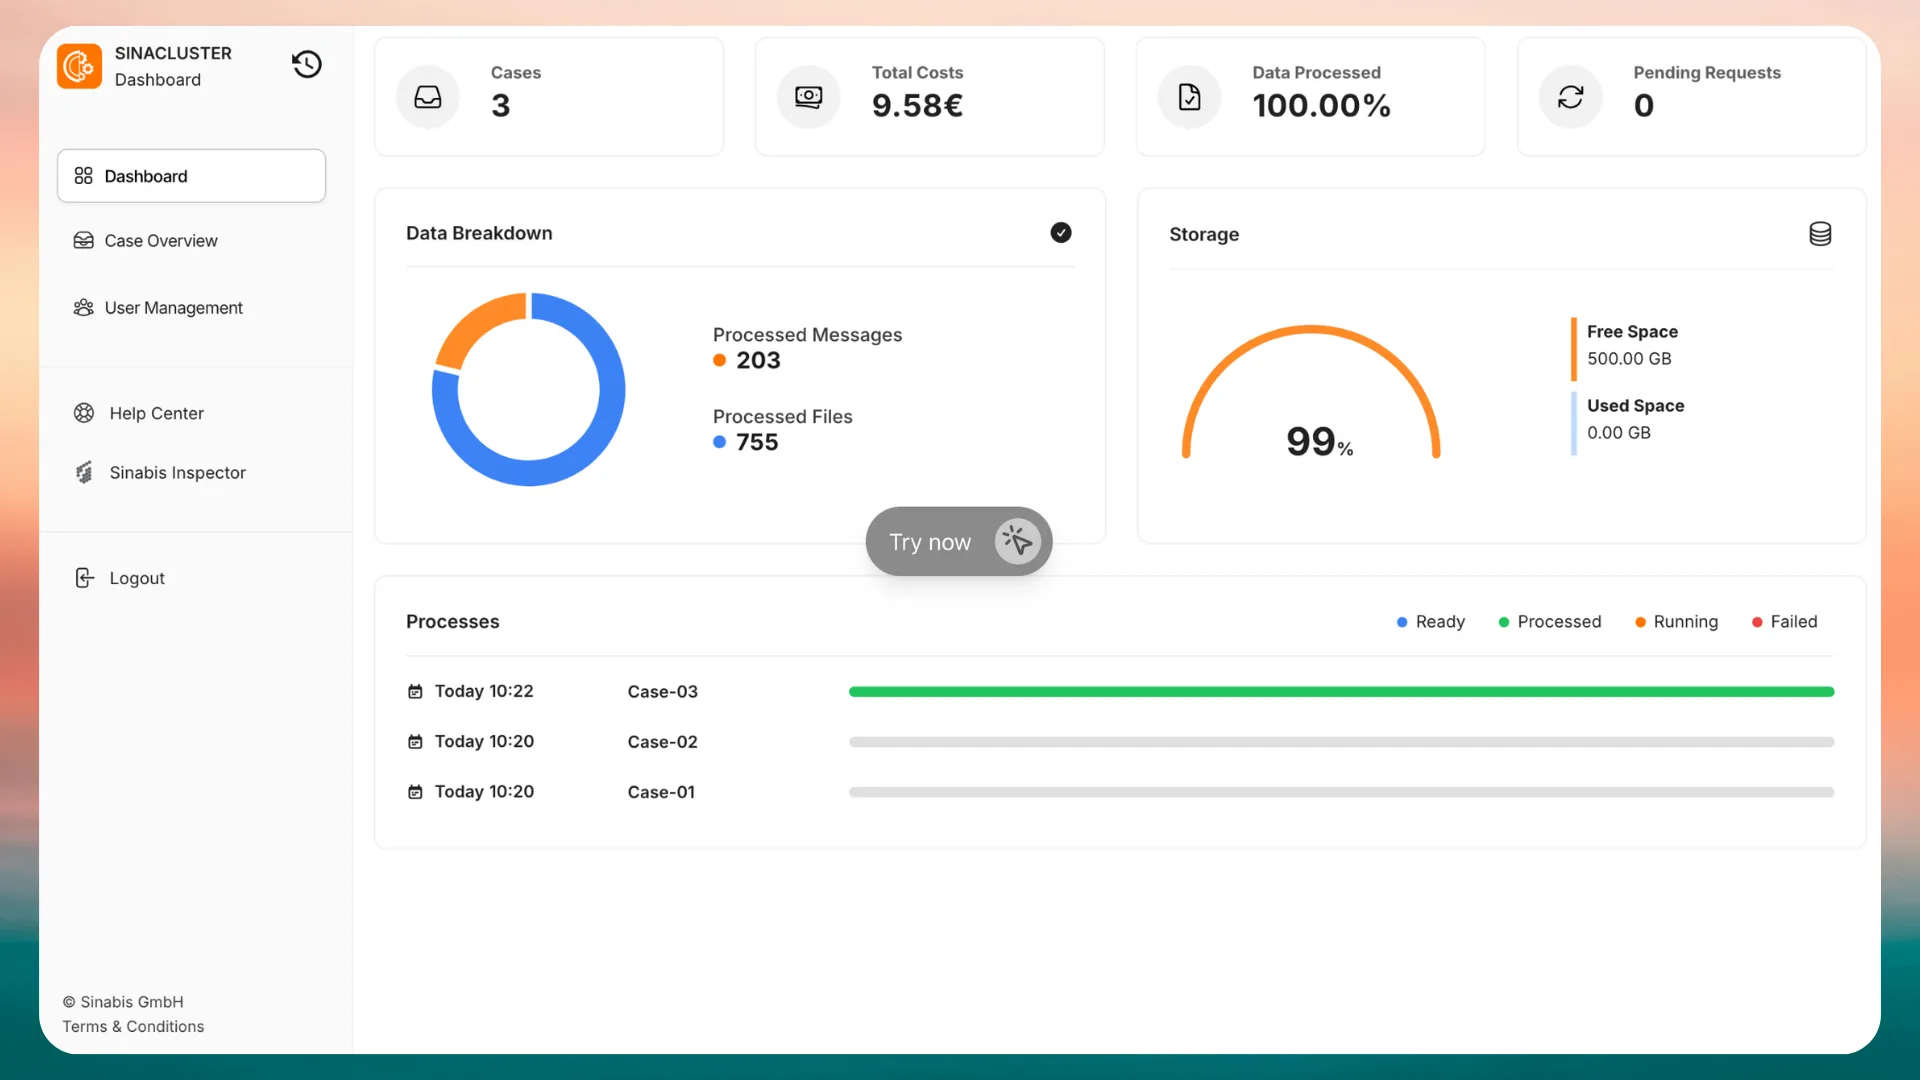
2. Verarbeiten: Sinacluster, unsere Plattform für Ermittlungsdaten, führt unterschiedliche Quellen in einem deutschen Rechenzentrum zusammen, rekonstruiert Zeitleisten und protokolliert jeden Schritt in einem vollständigen Audit-Trail. Die Plattform wurde unabhängig von SySS per Penetrationstest geprüft.
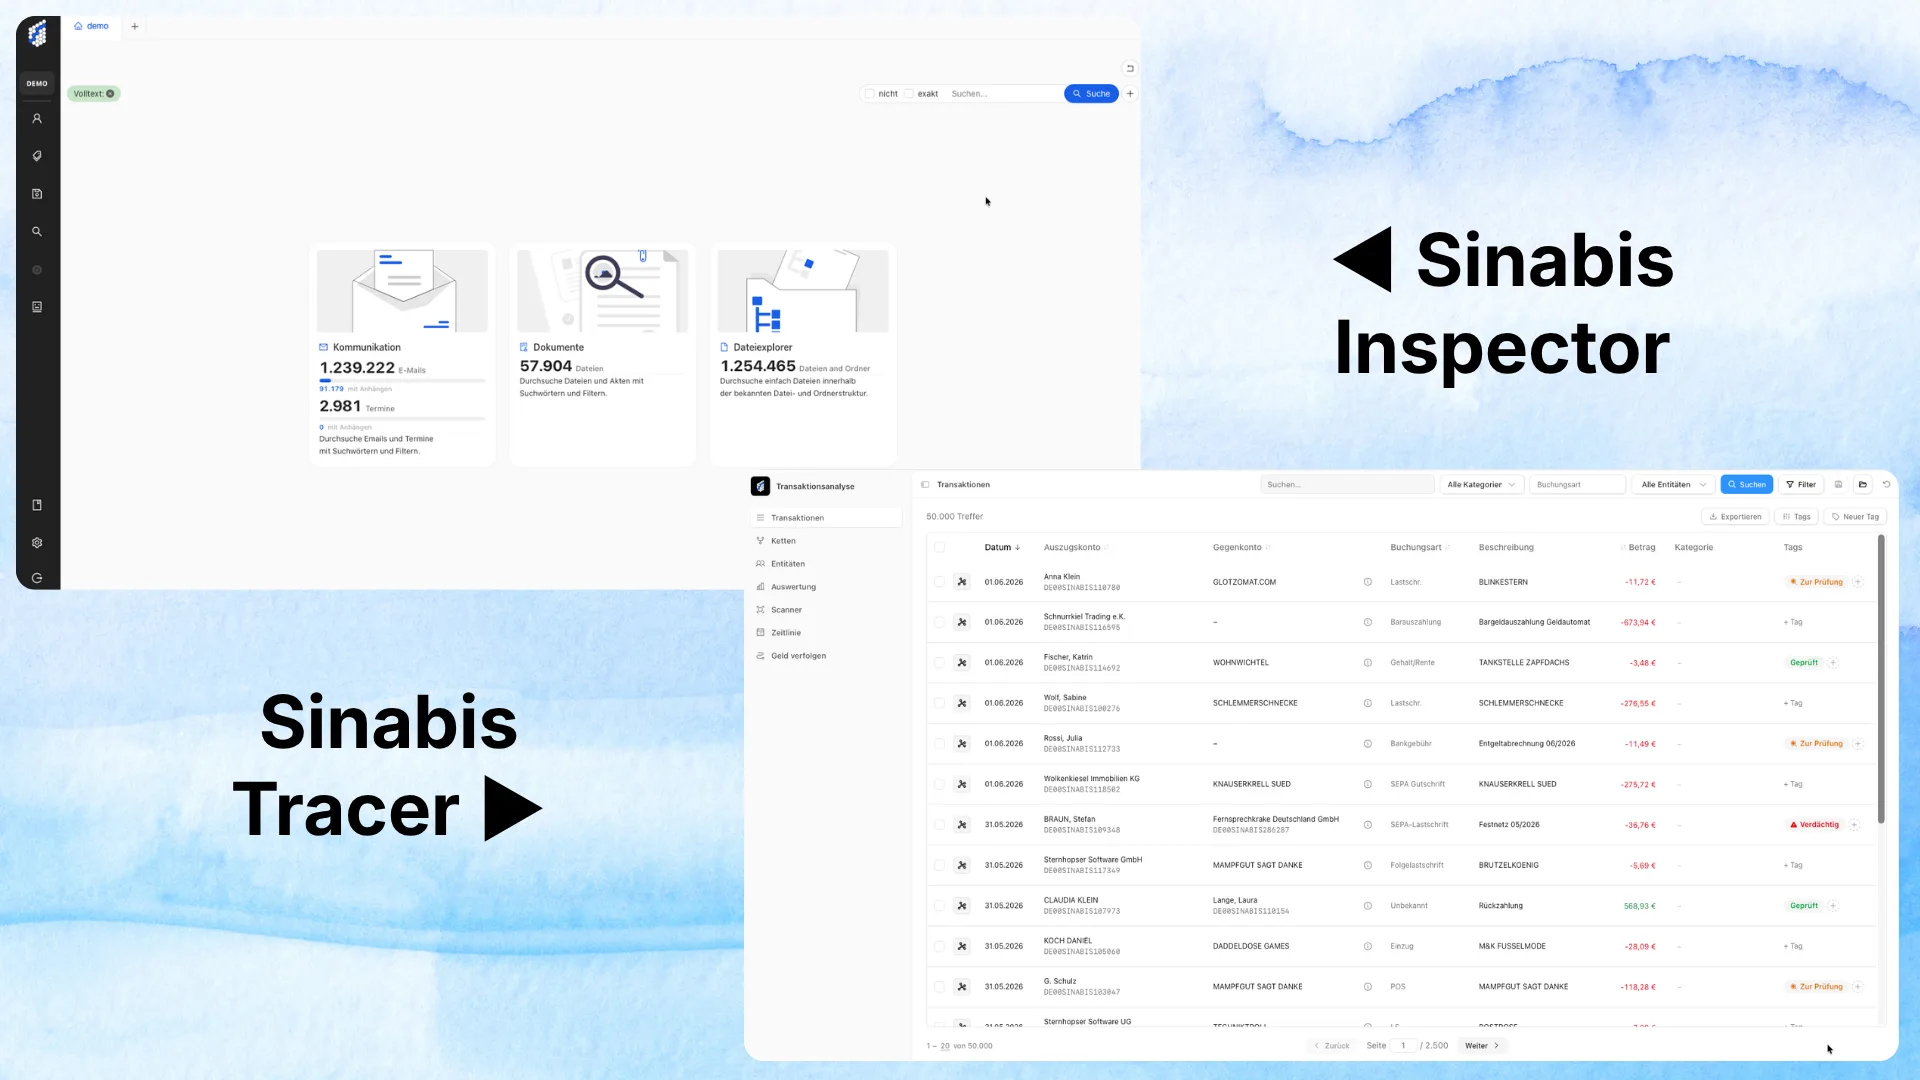
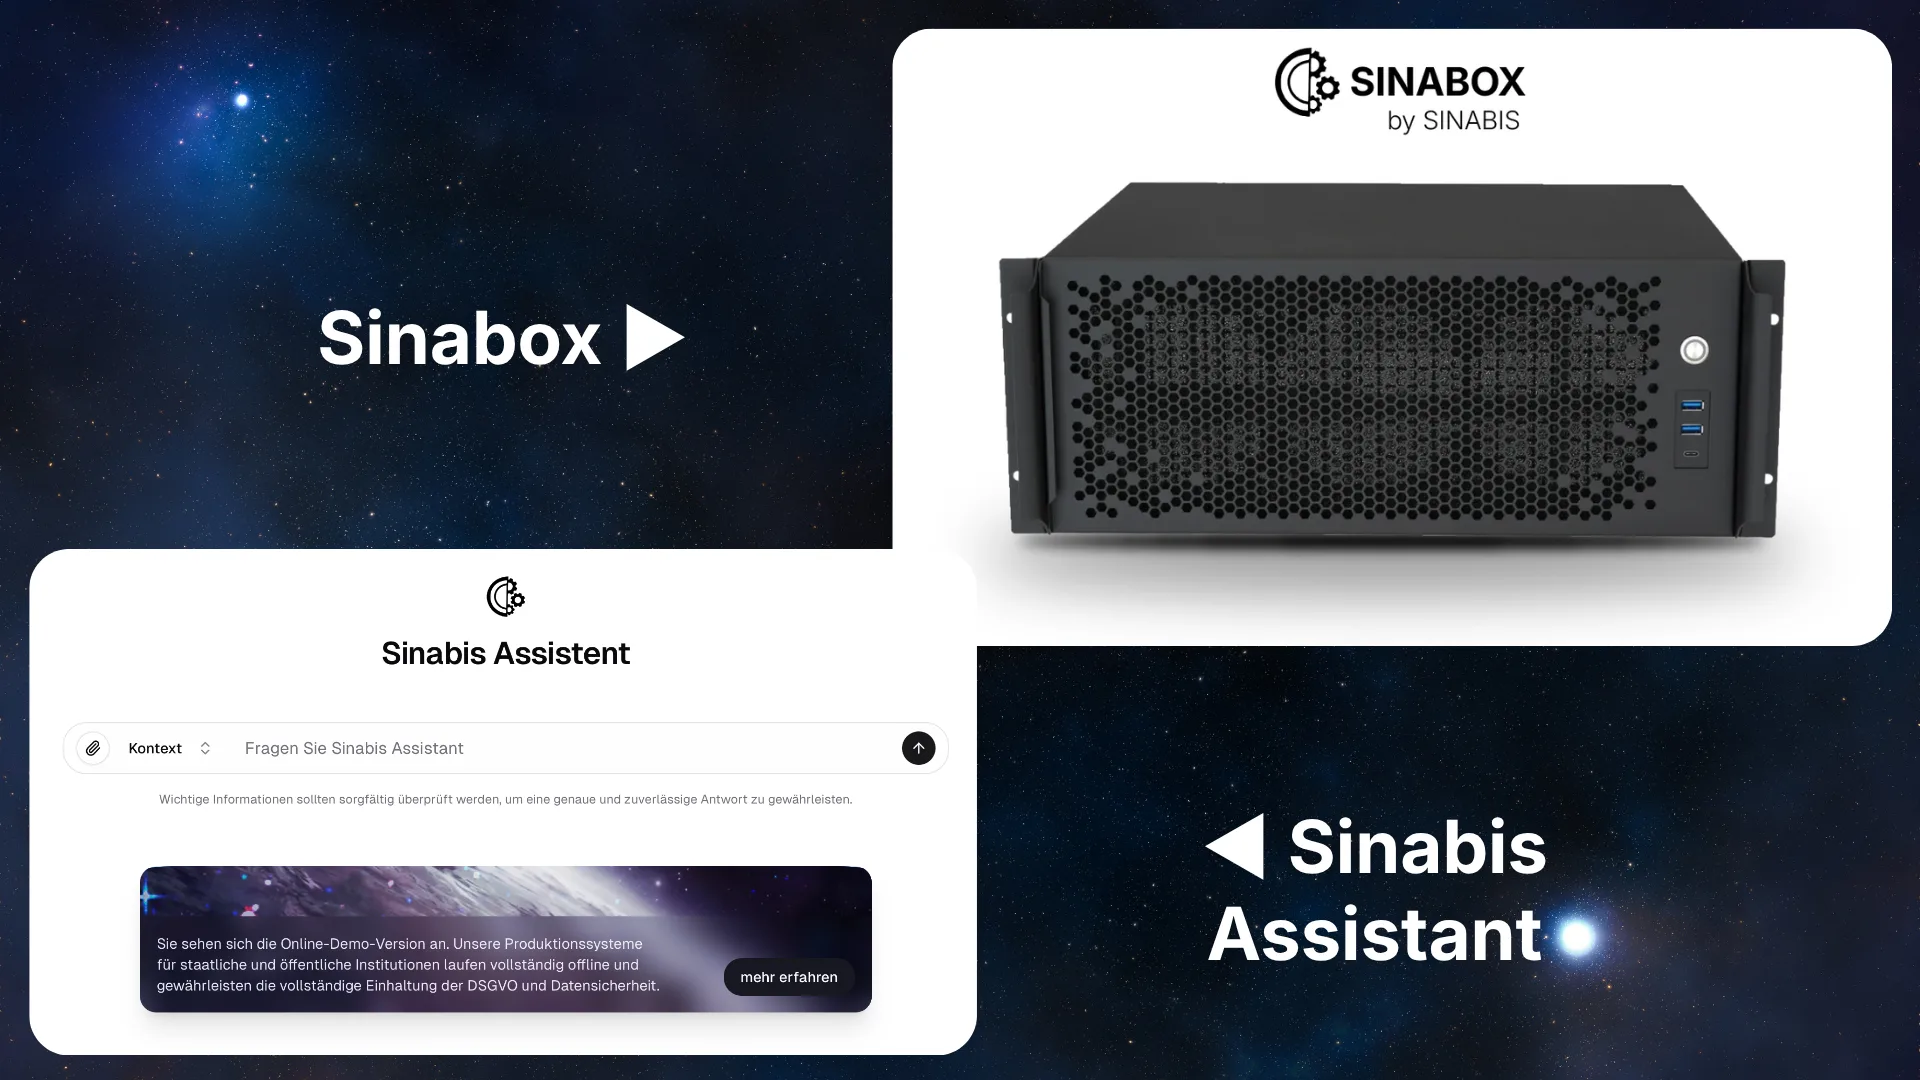
3. Analysieren: Sinabis Inspector durchsucht Millionen von E-Mails, Dokumenten und forensischen Abbildern (E01, AD1) in Sekunden. Sinabis Assistant beantwortet Fragen in natürlicher Sprache und liefert zu jeder Antwort die passende Quellstelle. Bei Vorfällen mit Zahlungsbetrug analysiert Sinabis Tracer die Finanztransaktionen. Wo Daten das Gebäude nie verlassen dürfen, läuft alles vollständig offline auf der Sinabox.
4. Wiederaufbau absichern: Sobald die Fakten feststehen, unterstützt X64 Systems bei Netzwerkinfrastruktur, Cybersicherheit und sicherem Hosting, damit sich derselbe Vorfall nicht wiederholt.
Häufig gestellte Fragen
1. Was ist der Unterschied zwischen Informationssicherheit und digitaler Forensik?
IInformationssicherheit soll Vorfälle verhindern, etwa durch Firewalls, Zugriffskontrollen und Schulungen. Digitale Forensik kommt nach einem Vorfall zum Einsatz: Sie sichert, analysiert und dokumentiert digitale Beweise, um festzustellen, was passiert ist, wie es passiert ist und was betroffen ist.
2. Was sollten Sie unmittelbar nach einem Sicherheitsvorfall tun?
Trennen Sie die betroffenen Systeme vom Netzwerk, lassen Sie sie aber eingeschaltet. Löschen oder installieren Sie noch nichts neu, arbeiten Sie nicht selbst an den betroffenen Geräten, dokumentieren Sie jeden Schritt und ziehen Sie Forensik-Spezialisten hinzu. Nach NIS2 ist innerhalb von 24 Stunden eine Frühwarnung an das BSI fällig.
3. Brauche ich digitale Forensik, um die NIS2-Meldepflichten zu erfüllen?
NIS2 schreibt keine bestimmte Methode vor. Der Abschlussbericht, der innerhalb eines Monats fällig ist, muss jedoch die Ursache, die Art der Bedrohung und die ergriffenen Maßnahmen beschreiben. Ohne forensisch gesicherte Beweise lässt sich die Ursache kaum zuverlässig feststellen.
4. Sollte ich einen kompromittierten Computer ausschalten?
In der Regel nicht. Beim Herunterfahren gehen flüchtige Daten im Arbeitsspeicher verloren, etwa laufende Prozesse, Netzwerkverbindungen und Verschlüsselungsschlüssel. Empfehlenswert ist es, das Gerät vom Netzwerk zu trennen und eingeschaltet zu lassen, bis Forensik-Spezialisten die Daten sichern können.
5. Wie beweist man, dass digitale Beweise nicht verändert wurden?
Durch die Kombination aus Hardware-Writeblocker, Hashwerten und dokumentierter Beweiskette. Der Writeblocker verhindert jede Veränderung am Originaldatenträger, während eine forensische Kopie erstellt wird. Übereinstimmende Hashwerte, eine Art digitaler Fingerabdruck, belegen, dass die Kopie mit dem Original identisch ist. Die Beweiskette dokumentiert, wer die Beweise wann und warum in der Hand hatte.
Informationssicherheit schützt Sie vor den meisten Vorfällen. Digitale Forensik schützt Sie vor dem einen, der durchkommt, indem sie aus einer Krise Fakten macht.
Sie haben gerade einen Vorfall oder möchten vorbereitet sein, bevor es dazu kommt? Nehmen Sie hier Kontakt auf. Oder erfahren Sie, wie Sinabis Kundendaten schützt und für sichere Datenverarbeitung sorgt.
→ Mehr erfahren: www.sinabis.com
Sinabis Analytics GmbH · X64 Forensic GmbH · X64 Systems GmbH